Bearlink by Beareye
Bearlink : le logiciel TPRM souverain qui unifie conformité et cyber fournisseur
Bearlink est une plateforme française de gestion des risques fournisseurs. Elle automatise la collecte et la vérification des documents de conformité et pilote la due diligence réglementaire. C’est le seul TPRM intégré à une plateforme complète de Red Team automatisée, Beareye : la note cyber de chaque fournisseur est produite par ses moteurs, sans partenaire externe.
- Conformité documentaire
- Notation cyber native
- Développé en France
Des relances sans fin, et un angle mort cyber
Prouver que vos fournisseurs sont en règle, attestation URSSAF, Kbis, assurances, Sapin II, devoir de vigilance, et désormais NIS2 et DORA, occupe vos équipes en relances et tableurs. Pendant ce temps, personne ne sait ce que vaut la sécurité de vos fournisseurs critiques. Ces deux angles morts se traitent aujourd’hui séparément, mal.
Que fait Bearlink pour vos fournisseurs ?
| Bloc | Ce que vous obtenez |
|---|---|
| Référentiel des tiers | Une fiche unique par fournisseur, du référencement à la sortie, segmentée par criticité |
| Portail fournisseur | Un espace où le fournisseur dépose ses documents et répond aux questionnaires, avec relances automatiques |
| Conformité documentaire | Attestations collectées, suivies à l’expiration et archivées |
| Due diligence | Questionnaires Sapin II, vigilance, RSE, RGPD, NIS2, DORA ; criblage sanctions ; contrôle d’IBAN |
| Notation cyber native | Score cyber de chaque fournisseur vu de l’extérieur, fuites, usurpation, alerte en cas de dégradation |
| Pilotage et reporting | Plans d’action, tableaux de bord et rapports par profil |
Le seul TPRM intégré à une plateforme complète de Red Team automatisée
La plupart des TPRM vivent à part, déconnectés du reste de la gestion des risques. Bearlink est le seul à s’intégrer à une plateforme complète de Red Team automatisée, Beareye. Le risque fournisseur rejoint votre surface d’attaque, vos vulnérabilités et la validation offensive de vos défenses, dans un même pilotage.
TPRM isolé
Bearlink intégré à Beareye
- Conformité
- Note cyber native
- Surface d’attaque
- Red Team automatisée
La vraie question : combien de dossiers seront à jour dans six mois
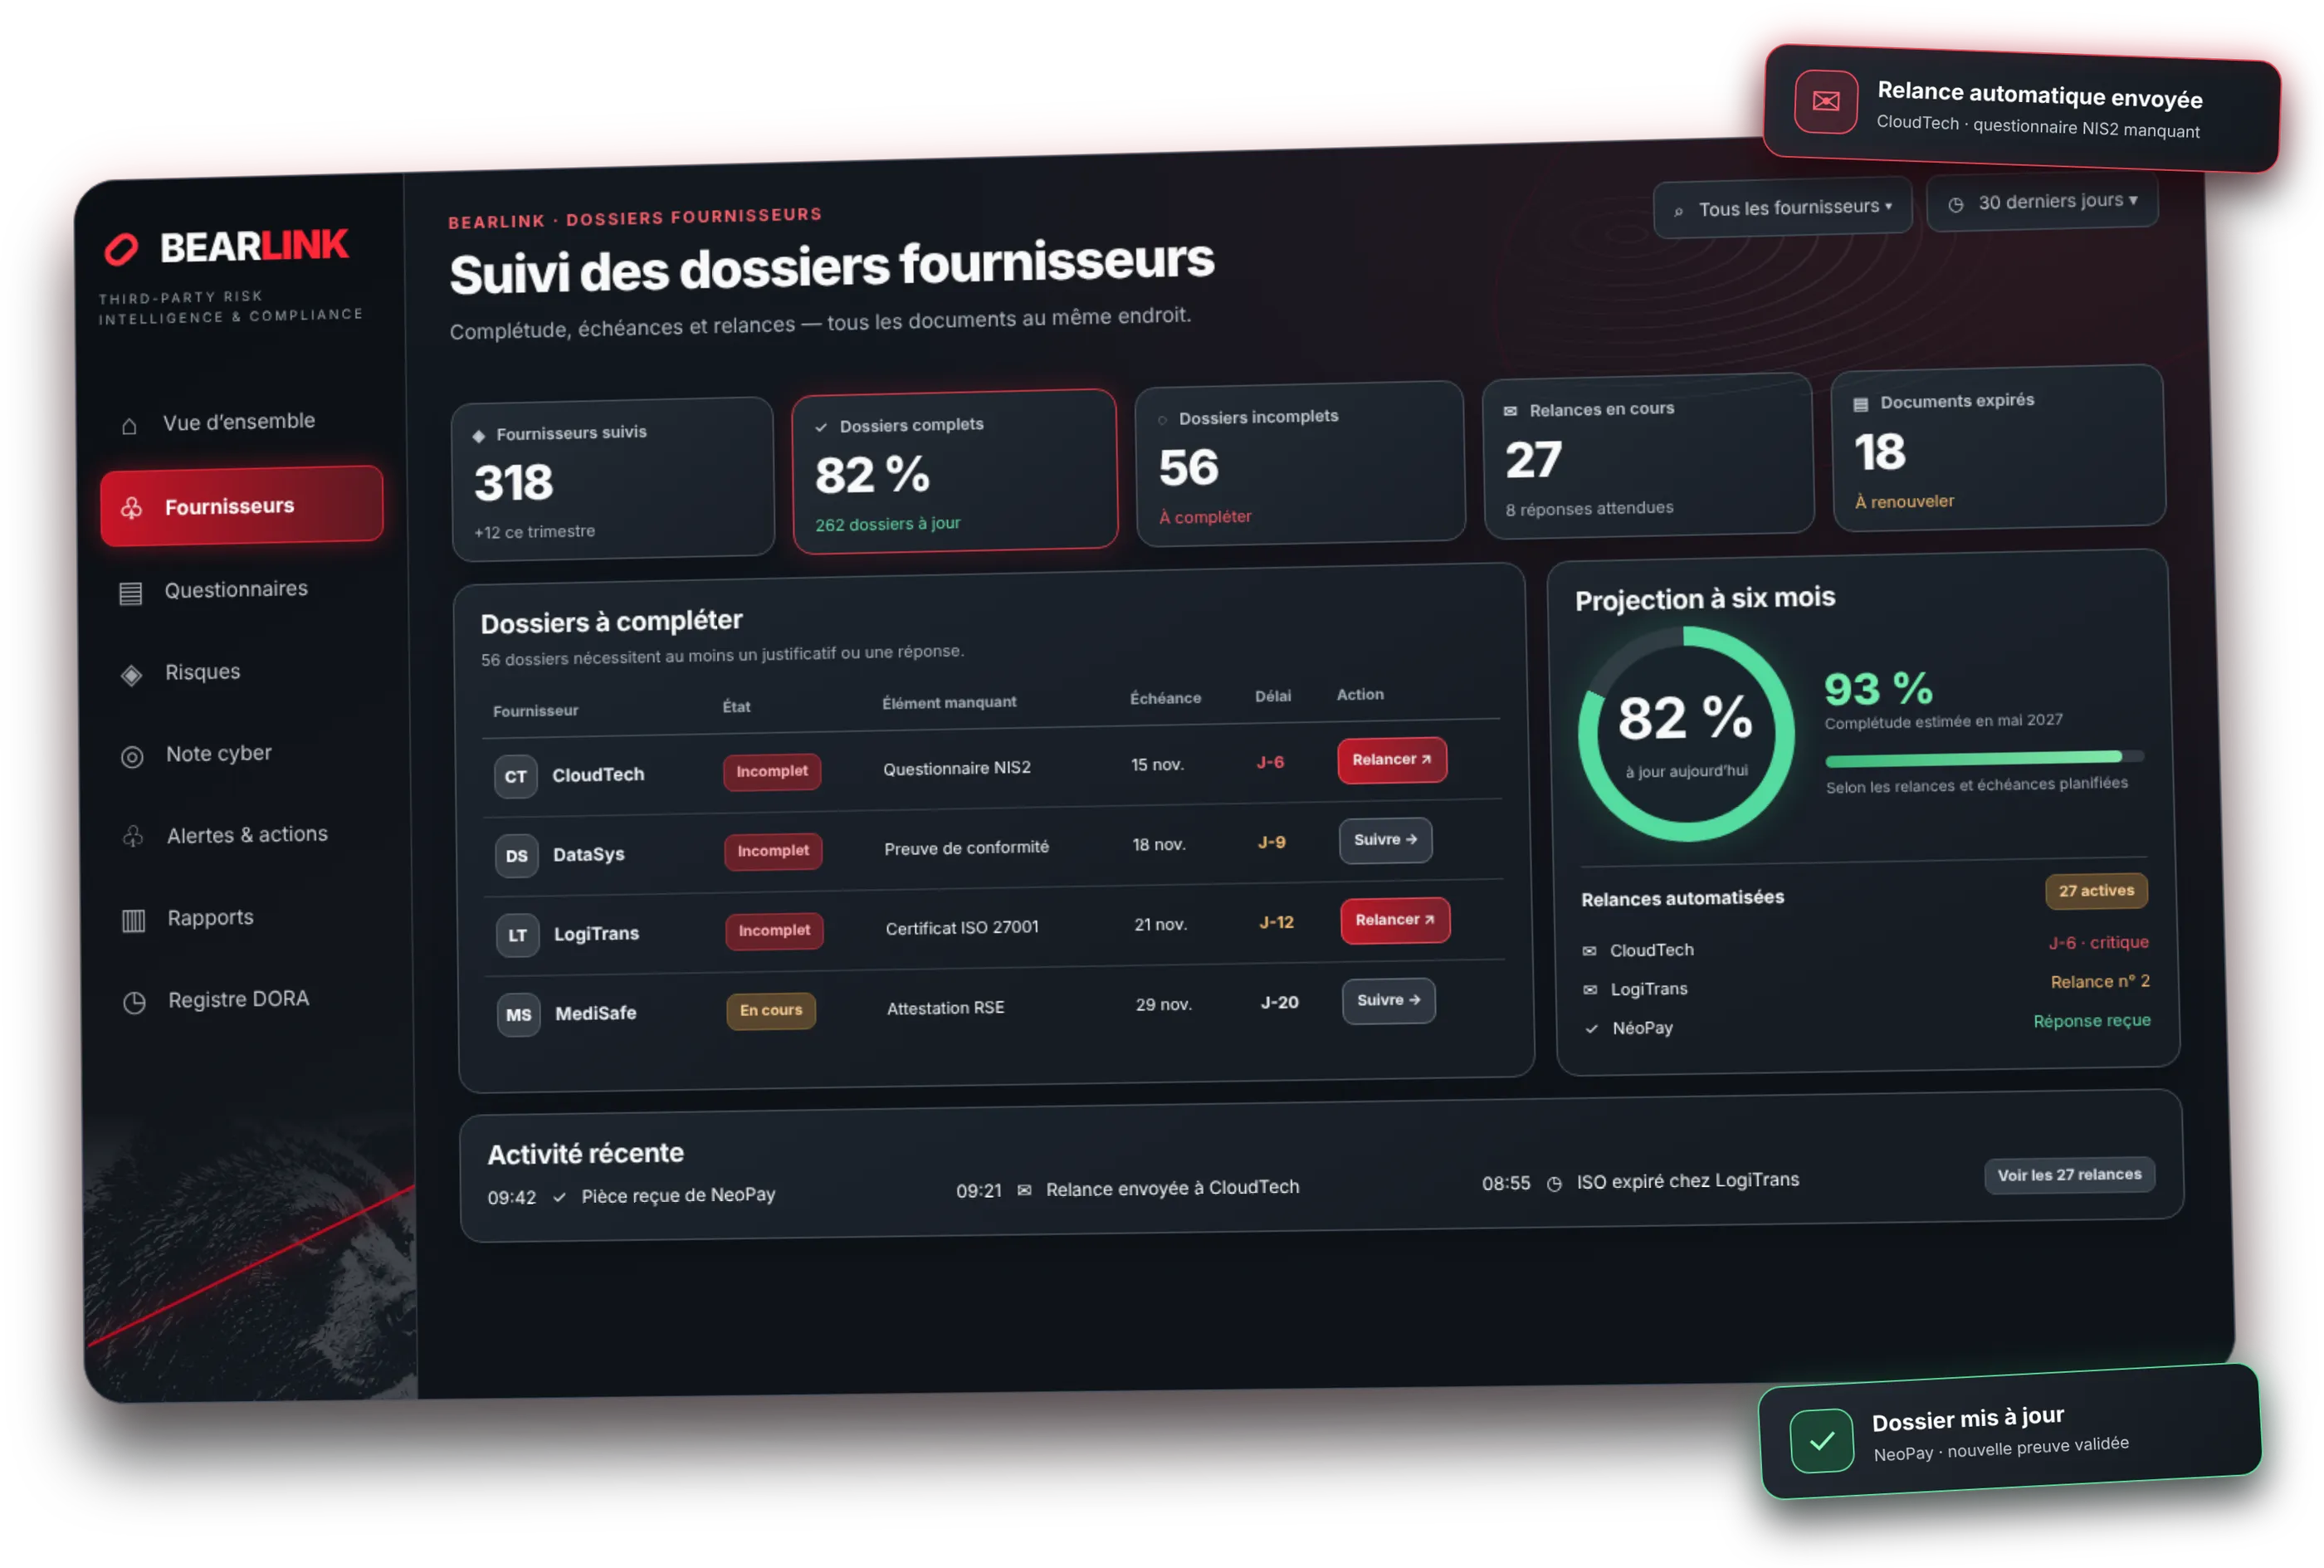
Un outil de conformité fournisseurs ne vaut que par le taux de dossiers réellement complets et à jour. Bearlink agit sur ce taux : portail fournisseur sans friction, relances multicanal, tableau de bord des dossiers incomplets. La complétude n’est pas un détail, c’est ce qui protège réellement.
Quelles obligations pèsent sur vos fournisseurs ?
| Obligation | Ce qu’elle impose côté fournisseurs |
|---|---|
| Obligation de vigilance | Attestation URSSAF et immatriculation à la signature, puis tous les 6 mois |
| Loi Sapin II | Évaluer l’intégrité des tiers dans le programme anticorruption |
| Devoir de vigilance | Plan couvrant fournisseurs et sous-traitants, évaluation régulière |
| NIS2 | Sécurité de la chaîne d’approvisionnement parmi les mesures attendues |
| DORA | Maîtrise du risque prestataires TIC, registre d’information |
| RGPD | Contrôler les garanties des sous-traitants (article 28) |
Bearlink, seul ou avec la suite
| Mode | Entrée | Ce que vous obtenez |
|---|---|---|
| Bearlink seul | Achats, Conformité | Un TPRM complet, cyber inclus, sans souscrire les autres modules |
| Extension d’un client Beareye | RSSI | Étendre la gestion d’exposition à la supply chain, dans le même outil |
| Via un MSSP partenaire | Partenaire | Une offre supply chain proposée par votre prestataire |
Questions fréquentes
Qu’est-ce qu’un TPRM ?
Un TPRM (third-party risk management) est un outil de gestion des risques liés aux tiers : fournisseurs, sous-traitants, partenaires. Il centralise la conformité documentaire, la due diligence réglementaire et l’évaluation des risques, dont le risque cyber.
Qu’est-ce qui distingue Bearlink d’Aprovall ou de Provigis ?
Bearlink couvre la conformité documentaire comme eux, mais c’est le seul TPRM qui s’intègre à une plateforme complète de Red Team automatisée. Sa note cyber est produite par les moteurs de Beareye, sans import d’un partenaire, et le risque fournisseur est piloté avec le reste de votre exposition, pas dans un outil isolé.
Bearlink s’achète-t-il sans le reste de la suite ?
Oui. Bearlink est vendu sous sa propre marque et s’achète seul, sans souscrire les modules EASM, CAASM ou CTI. Un client Beareye peut aussi l’activer dans le même environnement pour étendre sa gestion d’exposition à ses fournisseurs.
Bearlink fait-il du conseil juridique ?
Non. Bearlink décrit les obligations et outille leur suivi. L’interprétation juridique et la décision de conformité relèvent de votre organisation et de ses conseils.
Comment fonctionne la note cyber d’un fournisseur ?
Bearlink évalue la surface d’attaque exposée du fournisseur depuis l’extérieur, sans rien lui demander : services visibles, fuites, usurpation de domaine. La note se met à jour en continu et alerte en cas de dégradation. Cette évaluation repose sur le module EASM de Beareye.
Où sont hébergées les données de mes fournisseurs ?
Hébergement en France sur une infrastructure OVHcloud certifiée ISO/IEC 27001. Technologie développée en France, sans exposition au Cloud Act.
Combien coûte Bearlink ?
Bearlink est proposé à partir de 500 € HT par an. Le montant exact dépend du périmètre couvert et figure dans le devis.
Voyez vos fournisseurs comme un attaquant les voit
Choisissez un échantillon de vos fournisseurs. Bearlink restitue côte à côte leur conformité documentaire et leur note de cybersécurité, en une réunion. La preuve se fait sur vos propres tiers.