Beareye · Exposition
EASM (External Attack Surface Management) : surveiller votre surface d’attaque externe
Par Steven Carrier Mis à jour le
L’EASM (External Attack Surface Management, gestion de la surface d’attaque externe) découvre et surveille en continu ce qu’une organisation expose sur Internet. Le module EASM de Beareye inventorie tout ce qu’un attaquant voit de votre organisation depuis Internet : domaines, sous-domaines, technologies exposées, configuration de messagerie, shadow IT et usurpation de marque. Il enrichit chaque actif de son contexte de risque, priorise les expositions critiques, et surveille en continu les changements de votre surface d’attaque externe.
- Découverte continue
- Priorisation par risque réel
- Développé en France
Que voit un attaquant de votre organisation depuis Internet ?
La surface d’attaque externe d’une organisation change chaque semaine : un sous-domaine oublié, un service cloud ouvert, une application publiée par une filiale, un enregistrement DNS obsolète. Ces actifs échappent souvent à l’inventaire officiel. Ce sont pourtant les premiers points qu’un attaquant teste. Le module EASM les révèle en continu.
Que couvre le module EASM de Beareye ?
Le module EASM de Beareye couvre l’inventaire des actifs et des technologies exposés, l’évaluation des configurations de messagerie (SPF, DKIM, DMARC, BIMI), la détection du shadow IT, le test des sites web exposés, et l’analyse de l’usurpation de marque par typosquatting assistée par IA. Pour aller plus loin : Prise de contrôle de sous-domaine et DNS orphelins.
-
Inventaire des actifs et technologies
Domaines, sous-domaines, adresses IP, services et technologies exposés, rattachés à votre organisation et tenus à jour en continu.
-
Messagerie SPF, DKIM, DMARC, BIMI
Contrôle des enregistrements qui protègent vos domaines contre l’usurpation d’expéditeur et le phishing envoyé en votre nom.
-
Shadow IT
Repérage des services exposés hors de l’inventaire officiel : application publiée par une équipe métier, environnement de test, outil SaaS.
-
Test des sites web exposés
Recherche de vulnérabilités et de défauts de configuration sur les applications web accessibles depuis Internet.
-
Typosquatting
Détection assistée par IA des domaines proches du vôtre, enregistrés pour tromper vos clients ou vos équipes.
Comment l’EASM passe-t-il de la découverte à la priorisation ?
Le module procède en quatre étapes, sans agent ni accès à votre système d’information. Pour comparer des solutions sur ces étapes, voir notre grille de critères pour comparer des solutions EASM.
-
Découvrir
Cartographie continue des actifs exposés, sans agent.
-
Enrichir
Technologies, ports, certificats, configurations associées à chaque actif.
-
Évaluer
Vulnérabilités et défauts de configuration sur les actifs découverts.
-
Prioriser
Hiérarchisation par exposition et criticité, pas par volume brut.
Un flux prêt pour vos équipes
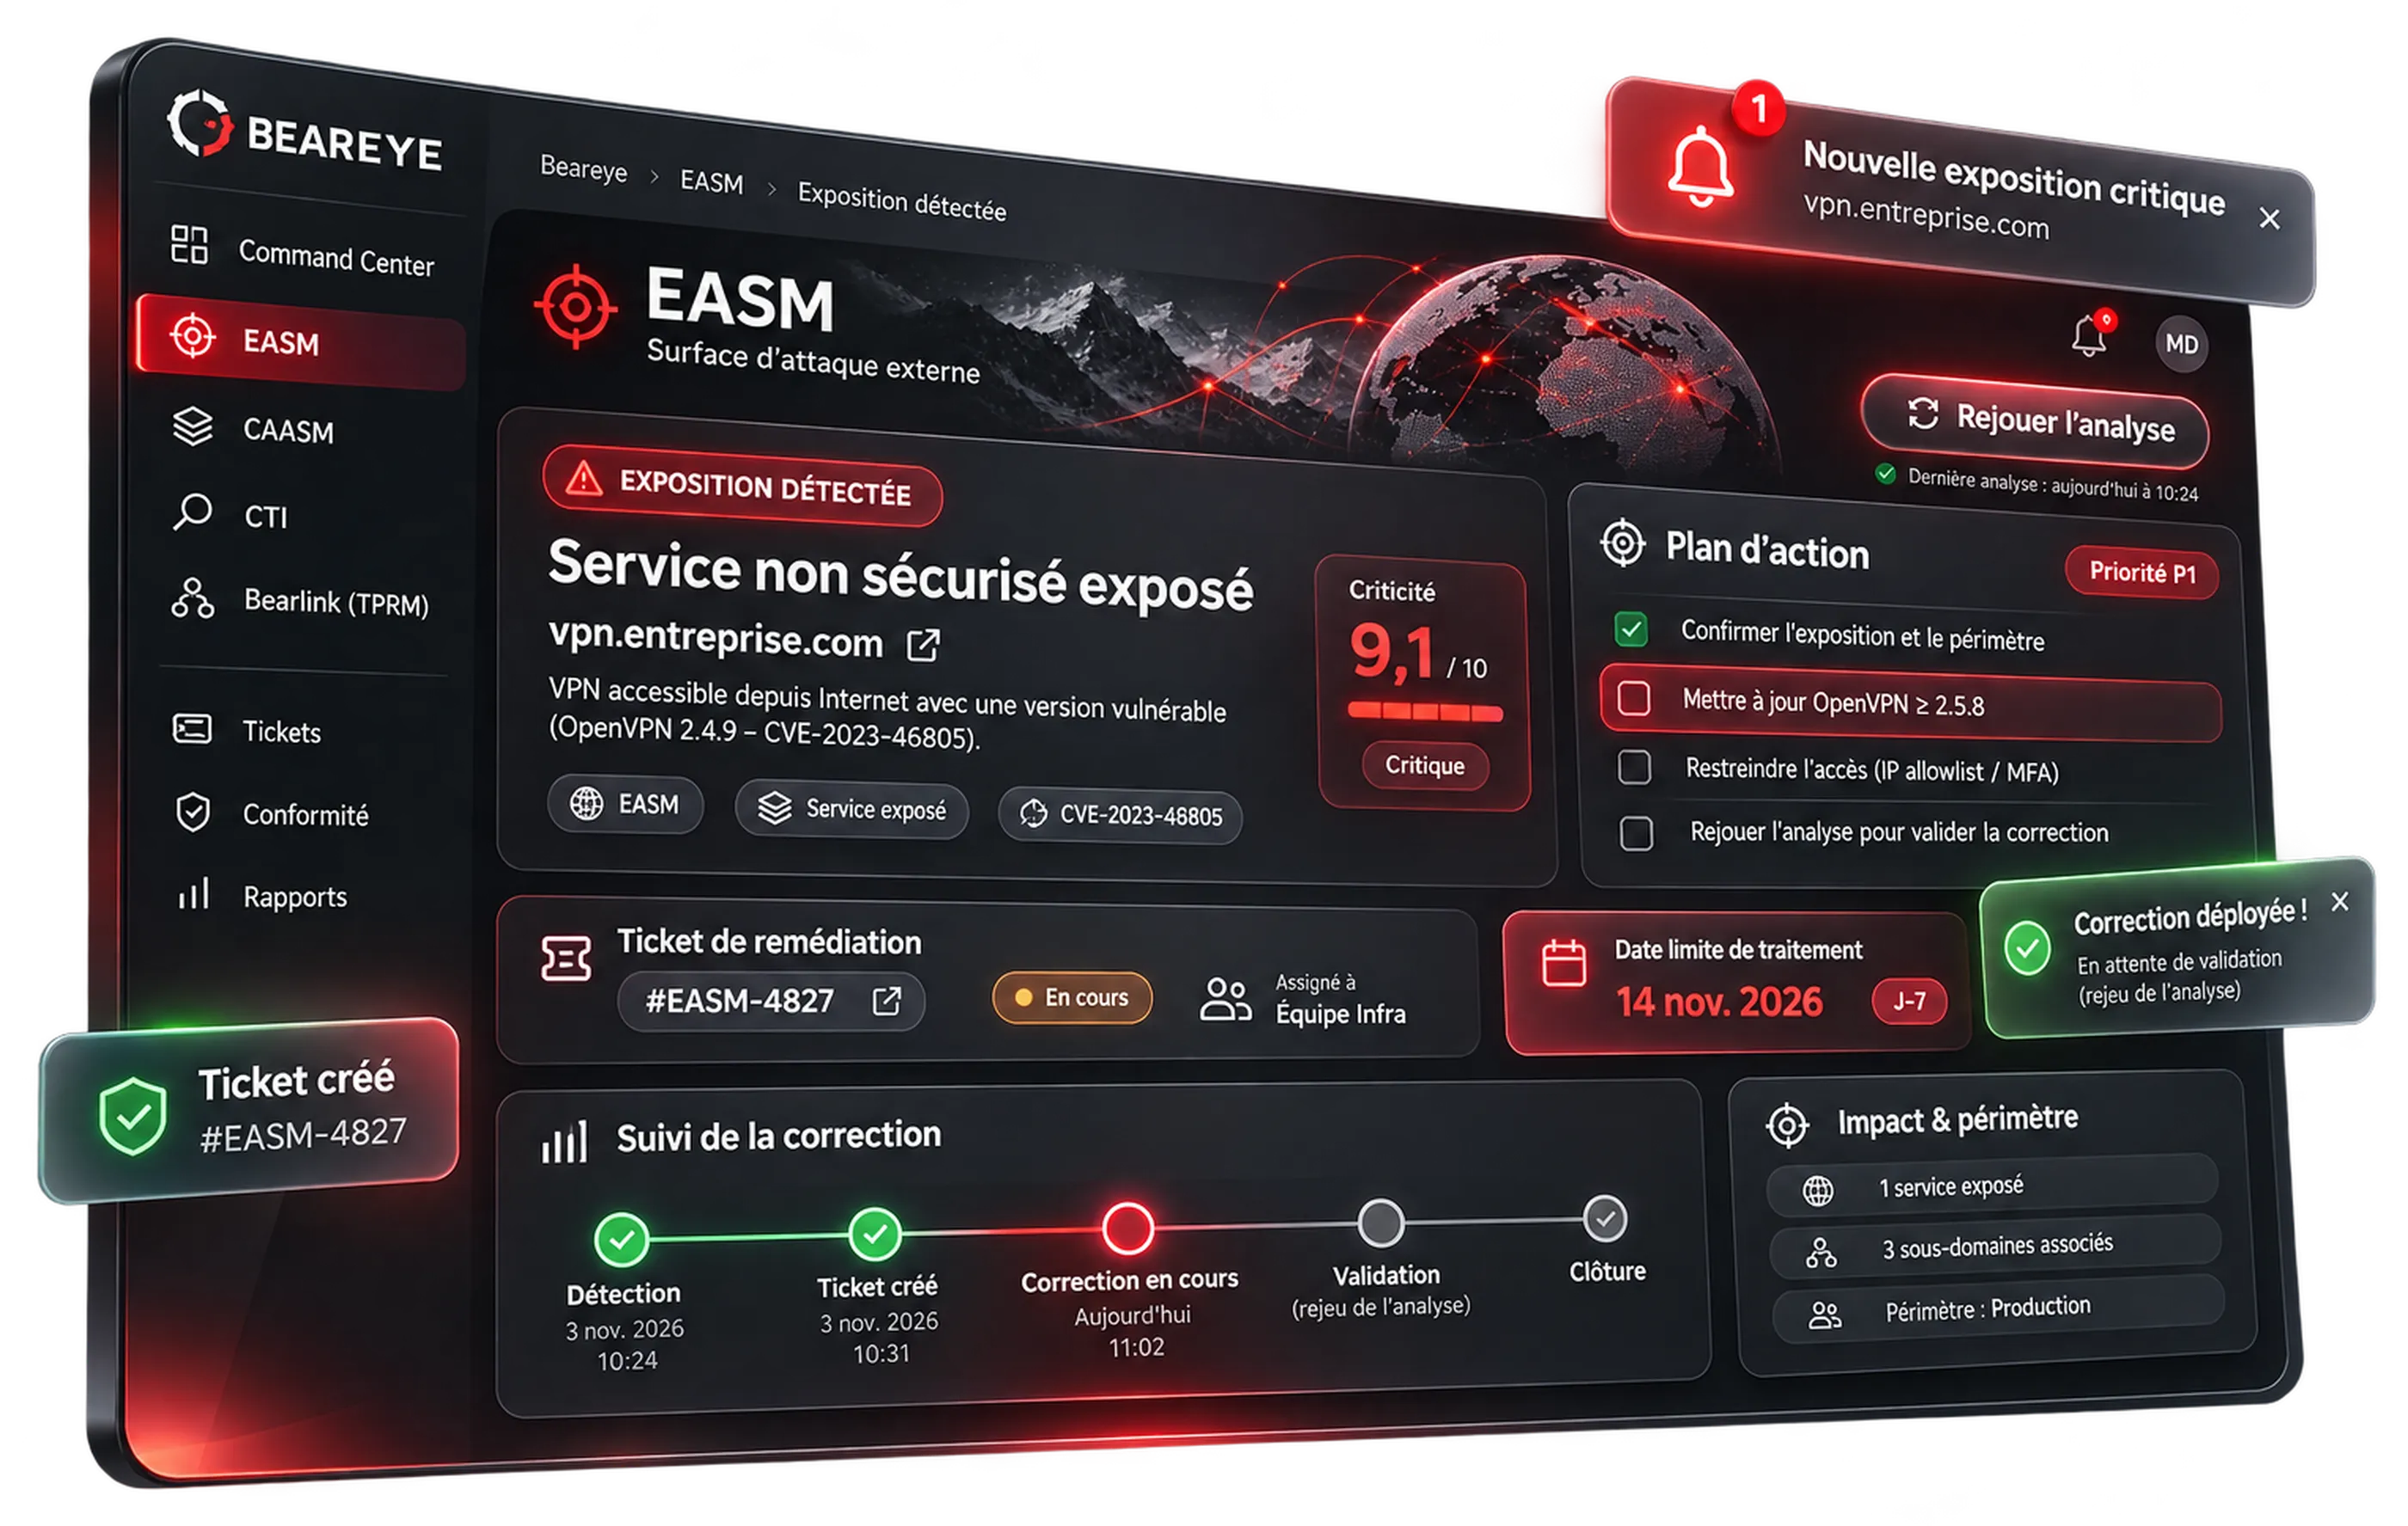
Chaque exposition détectée par l’EASM remonte dans le Command Center de Beareye , avec un plan d’action et un ticket de remédiation. Le RSSI suit la correction, mesure le délai de traitement, et rejoue l’analyse pour confirmer que l’actif n’est plus exposé.
L’EASM alimente l’étape de découverte d’un programme de gestion continue de l’exposition ; pour situer cette démarche face à la gestion des vulnérabilités classique, comparer CTEM et gestion des vulnérabilités .
EASM ou CAASM : quelle différence ?
L’EASM regarde votre organisation depuis l’extérieur, comme un attaquant sans accès. Le CAASM consolide l’inventaire de vos actifs internes et cloud, avec accès. Les deux sont complémentaires : l’EASM révèle ce qui est exposé, le CAASM assure qu’aucun actif interne ne reste dans l’ombre.
| Critère | EASM | CAASM |
|---|---|---|
| Point de vue | Externe, sans accès | Interne et cloud, avec accès |
| Question | Que voit un attaquant ? | Quels actifs possédons-nous ? |
| Sources | Internet public | AD, Azure, O365, GCP, IoT |
Dans quels cas l’EASM fait-il la différence ?
-
Après une fusion ou l’intégration d’une filiale
Les domaines, certificats et services de l’entité intégrée échappent à votre inventaire. L’EASM les rattache à votre surface et signale ceux qui exposent une faille connue.
-
Face au shadow IT d’équipes métier
Une application publiée sans passer par la DSI devient un point d’entrée invisible. L’EASM la détecte et la ramène dans le circuit de correction.
-
Pour préparer un audit NIS2 sur l’exposition externe
Un inventaire à jour de votre exposition externe et le suivi de sa correction documentent la gestion des risques attendue par NIS2.
Que révèle une première découverte EASM ?
Lors de la première découverte menée avec Beareye, 99 % des actifs exposés confirmés ne figuraient pas dans l’inventaire fourni par l’organisation : services, applications et infrastructures qui échappaient à son suivi. Ce sont ces actifs qu’un attaquant trouve en premier, parce que personne ne les surveille.
Données agrégées et anonymisées issues de Beareye, module EASM : 20 organisations, sur deux ans. Actifs exposés confirmés lors de la première découverte, comparés à l’inventaire fourni par chaque organisation.
Sources et références
- Directive (UE) 2022/2555 (NIS2), EUR-Lex
- ANSSI, MonEspaceNIS2
- IETF, RFC 7208 : Sender Policy Framework (SPF)
- IETF, RFC 6376 : DomainKeys Identified Mail (DKIM)
- IETF, RFC 7489 : DMARC
- BIMI Group, Brand Indicators for Message Identification
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qu’est-ce que la gestion de la surface d’attaque externe (EASM) ?
L’EASM (External Attack Surface Management) est la découverte et la surveillance continues de tout ce qu’une organisation expose sur Internet : domaines, services, applications, configurations. L’objectif est de repérer les points d’entrée visibles par un attaquant avant qu’il ne les exploite.
L’EASM nécessite-t-il d’installer un agent ?
Non. Le module EASM de Beareye travaille depuis l’extérieur, sans agent ni accès à votre système d’information. Il adopte le point de vue d’un attaquant qui ne dispose d’aucun droit sur votre réseau.
À quelle fréquence la surface est-elle analysée ?
La découverte est continue. Beareye détecte les changements de votre surface d’attaque externe au fil de l’eau et remonte les nouvelles expositions dans le Command Center, avec un plan d’action associé.
L’EASM détecte-t-il le shadow IT ?
Oui. Le module identifie les actifs exposés qui ne figurent pas dans votre inventaire officiel, comme un service publié par une filiale ou une application ouverte sans validation. C’est l’un des angles morts les plus fréquents.
Voyez votre surface d’attaque externe
Le Cyberscore Beareye révèle votre exposition externe en 30 minutes, sur votre propre périmètre. Un ingénieur BEAROPS vous en présente les résultats.