Beareye · Exposition
Gestion des vulnérabilités : détecter, prioriser et piloter la correction
Par Steven Carrier Mis à jour le
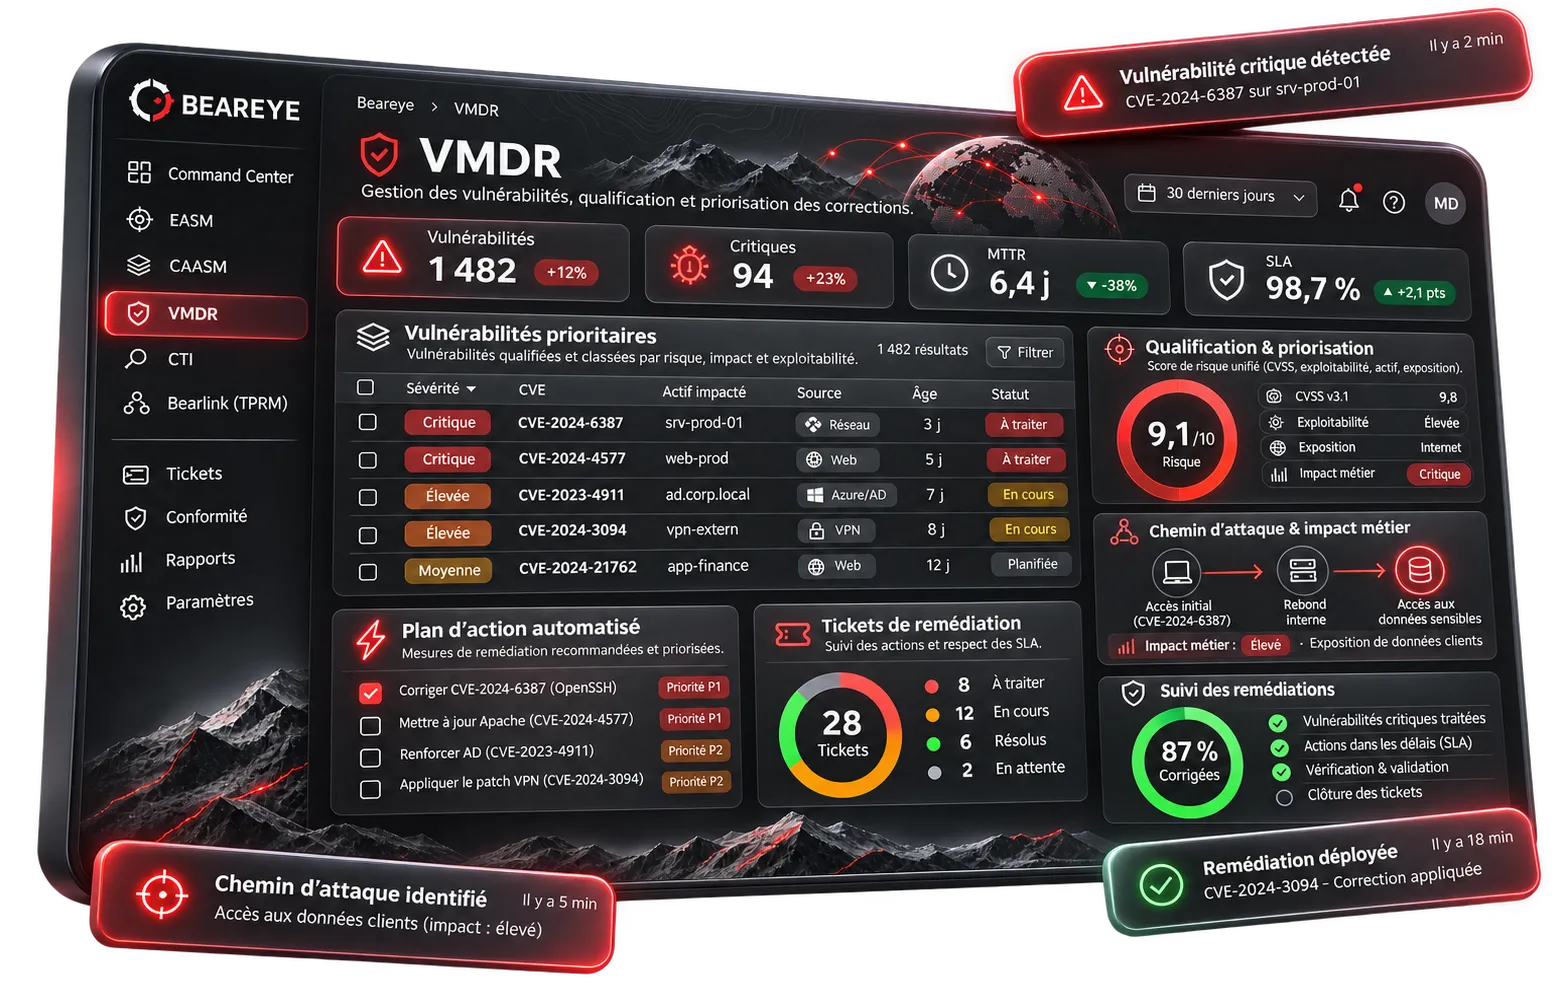
La gestion des vulnérabilités de Beareye détecte les failles issues de tous ses moteurs, les remet dans le contexte de l’actif concerné, puis les priorise par exploitabilité réelle et par criticité métier plutôt que par un score brut. Chaque vulnérabilité reçoit un plan d’action et un ticket, et le rejeu après correction confirme que la remédiation tient.
- Priorisation par exploitabilité
- Suivi du MTTR
- Développé en France
500 vulnérabilités à trier, aucune priorité claire
Un scanner produit des centaines de vulnérabilités classées par un score générique. L’analyste passe son temps à trier, sans savoir lesquelles un attaquant exploiterait réellement chez lui. Ce bruit épuise les équipes et retarde les corrections qui comptent. Beareye remet chaque vulnérabilité dans le contexte de son actif.
Quelles vulnérabilités Beareye centralise-t-il ?
Beareye centralise les vulnérabilités de type CVE, web, réseau, DNS, certificats, fuites et environnements Azure ou Active Directory. Au lieu de consulter un outil par domaine, l’équipe dispose d’une seule liste consolidée, reliée aux actifs et aux chemins d’attaque .
-
CVE
Les vulnérabilités publiées qui touchent vos logiciels et équipements.
-
Vulnérabilités web
Les failles applicatives de vos sites et services exposés.
-
Réseau et DNS
Services ouverts, configurations réseau et enregistrements DNS à risque.
-
Certificats
Certificats expirés, mal configurés ou proches de leur échéance.
-
Fuites
Identifiants et données de l’organisation retrouvés en dehors de son périmètre.
-
Azure et Active Directory
Erreurs de configuration et privilèges excessifs dans les annuaires et le cloud.
Comment prioriser les vulnérabilités à corriger ?
Beareye combine plusieurs signaux pour prioriser : le score technique de la vulnérabilité, sa probabilité d’exploitation, son statut d’exploitation connue, la criticité de l’actif touché et sa place dans un chemin d’attaque. Une vulnérabilité moyenne sur un actif exposé et pivot passe avant une vulnérabilité critique isolée. Pour aller plus loin : Évaluer la criticité d’une CVE : CVSS, EPSS, KEV.
- Score technique référentiel CVSS du FIRST
- Probabilité d’exploitation modèle EPSS du FIRST
- Exploitation connue et active catalogue KEV de la CISA
- Criticité de l’actif
- Position dans un chemin d’attaque
Référentiels intégrés au moteur de priorisation : NIST, MITRE ATT&CK, ANSSI, NIS2 , DORA, ISO, PCI-DSS, CRA, entre autres.
De la correction à la preuve
-
Affecter
Chaque vulnérabilité prioritaire devient un ticket assigné.
-
Corriger
Le plan d’action guide la remédiation.
-
Rejouer
Le Command Center de Beareye rejoue l’analyse pour confirmer la correction.
-
Mesurer
Le MTTR et le respect des SLA de remédiation sont suivis dans le temps.
Une brique du programme CTEM
La gestion des vulnérabilités est l’étape de traitement d’un programme de gestion continue de l’exposition (CTEM) , qui y ajoute la découverte du périmètre, la validation offensive et la mesure de la réduction du risque. Pour choisir entre les deux approches, comparer CTEM et gestion des vulnérabilités .
Quelle part des vulnérabilités détectées faut-il vraiment traiter en priorité ?
8 % des vulnérabilités identifiées réunissaient les trois critères de priorité : exploitabilité connue, exposition réelle et actif critique pour l’activité. Les autres ne sont pas ignorées : elles sont planifiées. Ce tri concentre l’effort de correction sur moins d’une vulnérabilité sur dix.
Données agrégées et anonymisées : 20 organisations suivies sur Beareye pendant deux ans et 30 tests d’intrusion menés par BEAROPS sur trois ans. Couples vulnérabilité-actif réunissant les trois critères, rapportés au total des couples évalués.
Sources et références
Questions fréquentes
Qu’est-ce que le VMDR ?
Le VMDR (vulnerability management, detection and response) désigne la gestion du cycle de vie des vulnérabilités : détecter, prioriser, corriger et vérifier. Dans Beareye, cette fonction fait partie du Command Center et s’appuie sur les constats de tous les moteurs.
Comment Beareye priorise-t-il les vulnérabilités ?
Beareye combine le score technique de la vulnérabilité, sa probabilité d’exploitation, son exploitation connue, la criticité de l’actif et sa place dans un chemin d’attaque. Cette approche contextuelle fait remonter les vulnérabilités réellement dangereuses, pas les plus nombreuses.
Beareye vérifie-t-il que la correction a fonctionné ?
Oui. Après remédiation, Beareye rejoue l’analyse pour confirmer que la vulnérabilité n’est plus présente ni exploitable. Le délai de correction et le respect des SLA sont mesurés dans le temps, ce qui alimente la preuve pour la direction.
Quelle différence avec un simple scanner de vulnérabilités ?
Un scanner détecte et note. Beareye ajoute le contexte de l’actif, la validation de l’exploitabilité, l’affectation en tickets, le rejeu et la mesure du MTTR. Le scanner produit une liste, Beareye produit un pilotage.
Réduisez le bruit, corrigez ce qui compte
Une démonstration montre comment Beareye priorise vos vulnérabilités par exploitabilité réelle et suit la remédiation jusqu’à la preuve, sur votre contexte.