Beareye · Plateforme
Beareye : la plateforme souveraine de gestion unifiée des risques cyber
Beareye est une plateforme SaaS de gestion unifiée des risques cyber et tiers, développée en France par BEAROPS. Elle centralise votre exposition externe, interne, cloud et menace, la valide comme un attaquant le ferait grâce à une Red Team automatisée, puis produit le plan d’action et les indicateurs qui prouvent à votre direction que le risque baisse.
- Développée en France
- Red Team automatisée
- Données hébergées chez OVHcloud
Des outils qui ne se parlent pas, un risque impossible à prouver
Un RSSI cumule des scanners, des pentests ponctuels et des tableaux de conformité qui ne communiquent pas. Résultat : des angles morts, une corrélation manuelle chronophage, et l’incapacité de répondre simplement quand la direction demande si le risque a baissé. Beareye réunit ces sources sur une même donnée et une même vue.
Un Command Center et quatre modules
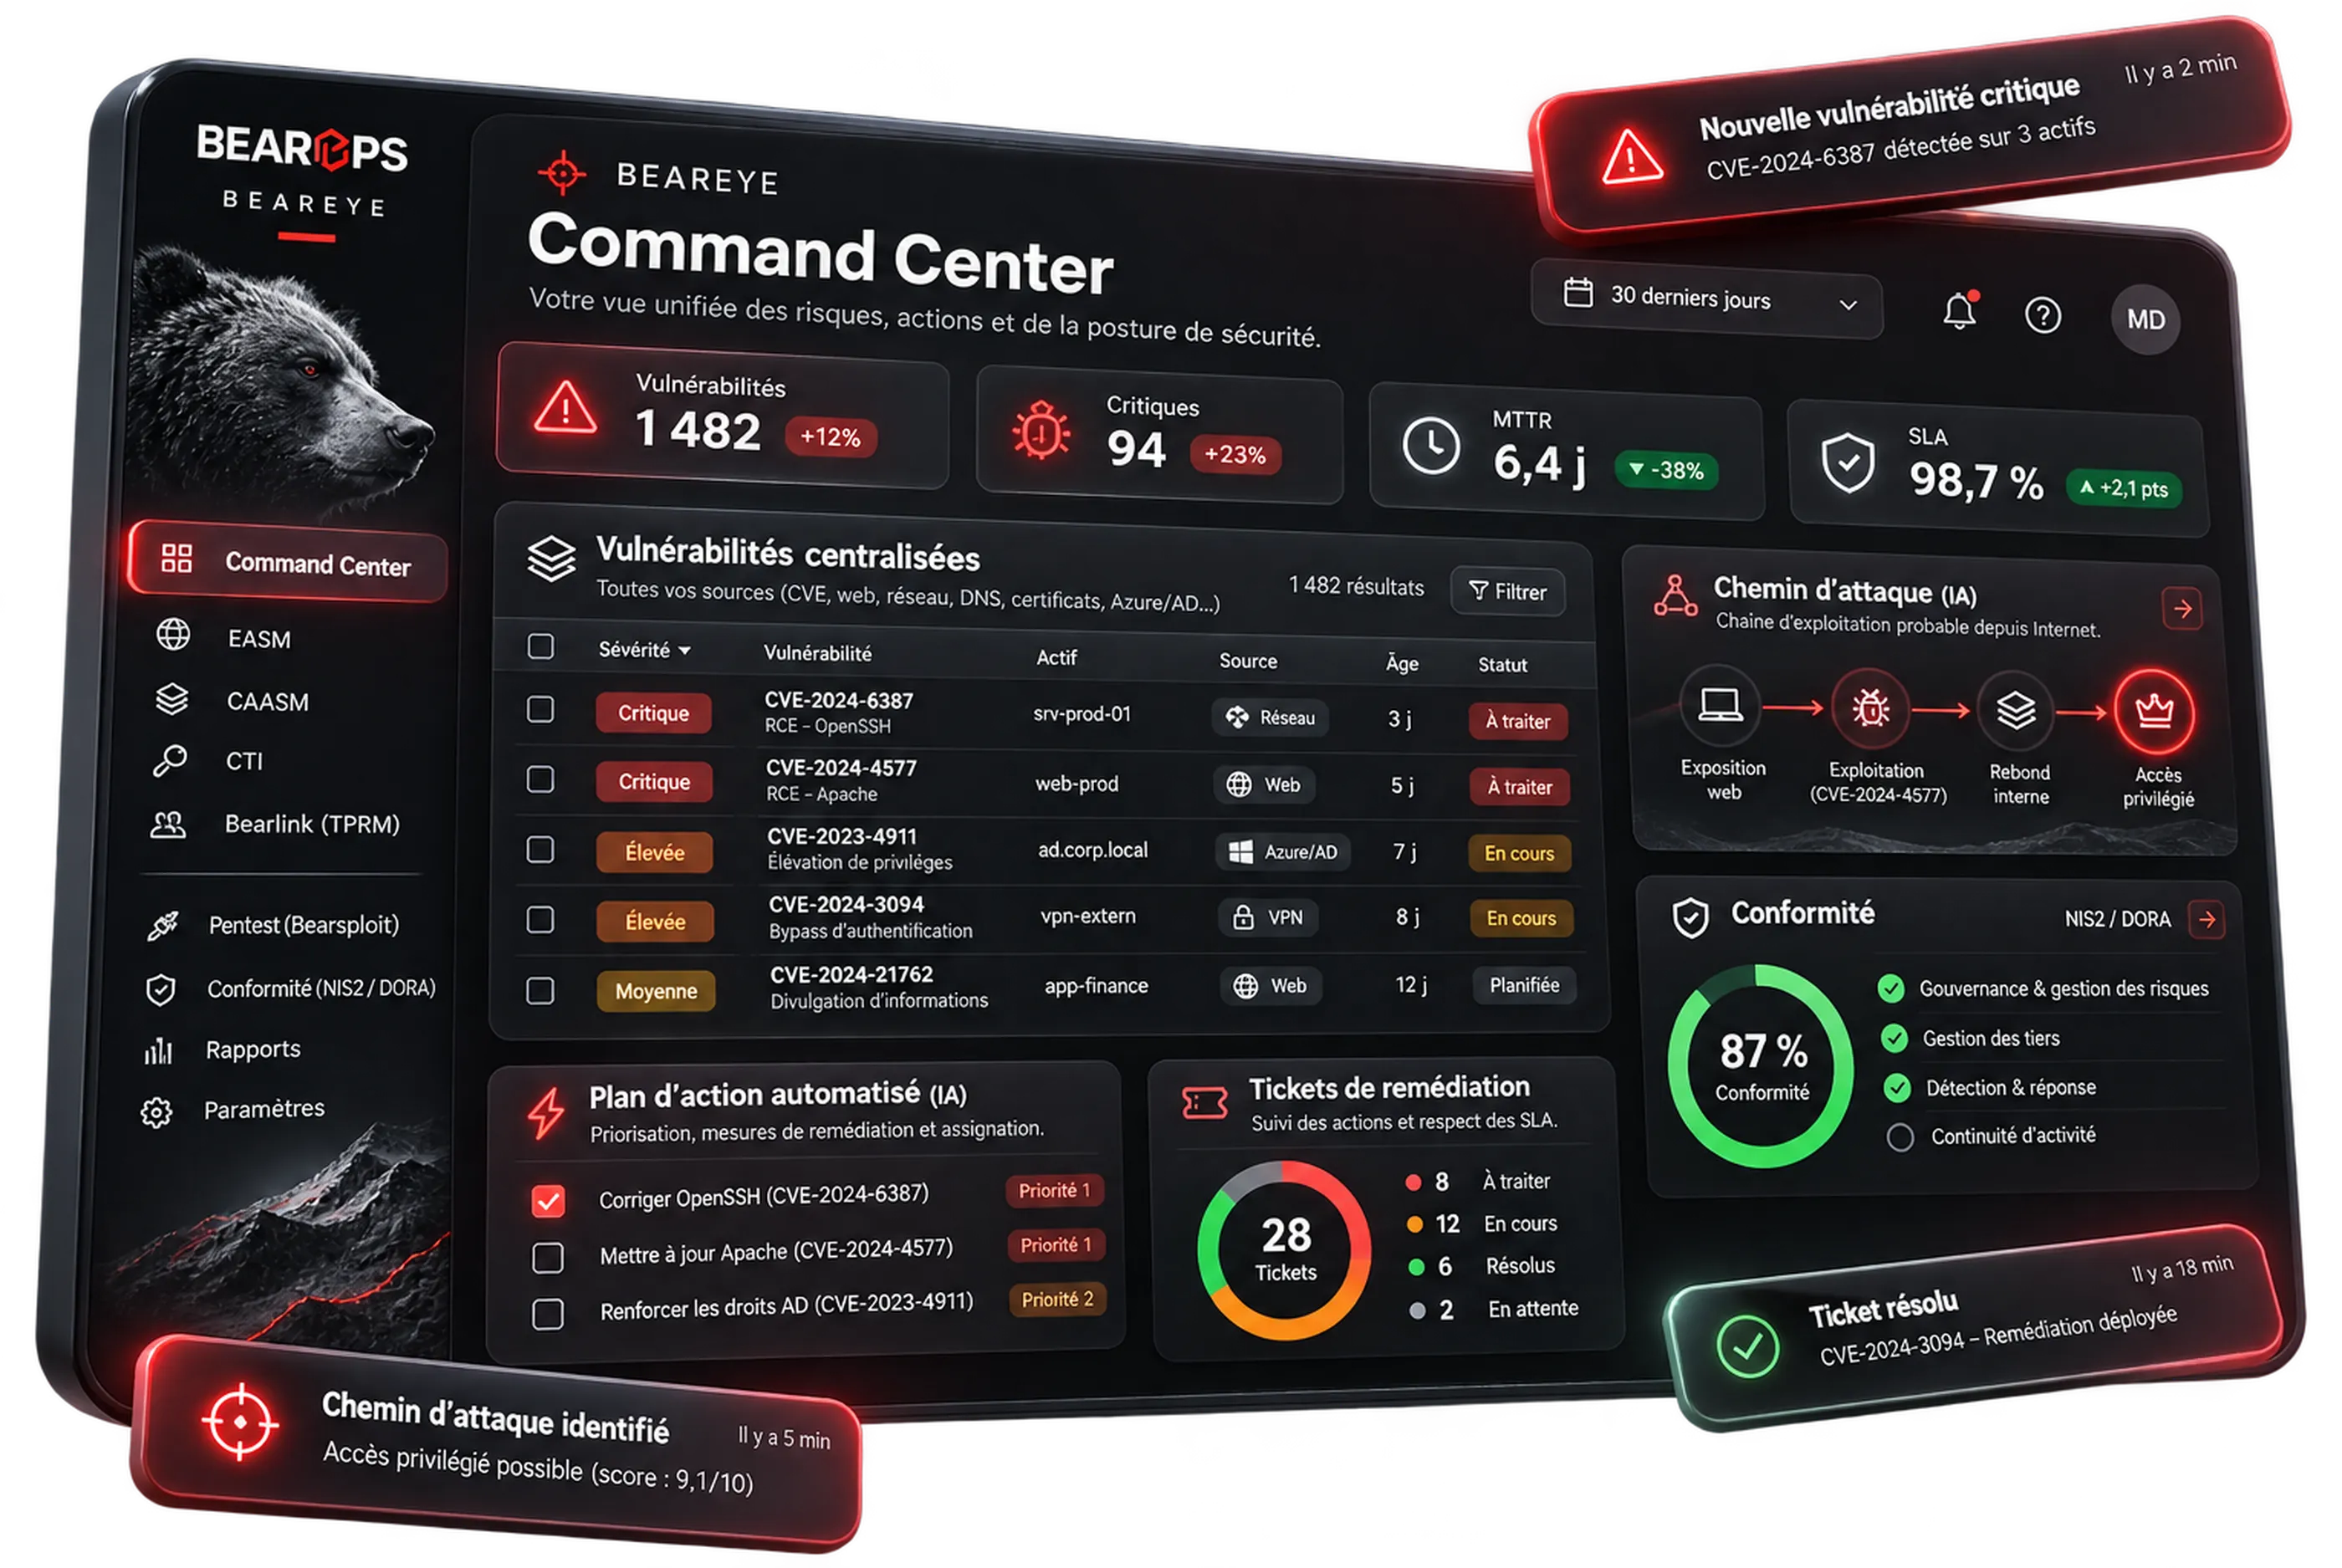
Beareye se compose d’un Command Center transverse, inclus dans toute souscription, et de quatre modules achetables séparément. Le Command Center centralise vulnérabilités, plan d’action, preuves et Red Team automatisée . Les modules EASM , CAASM, CTI et Bearlink couvrent l’exposition externe, interne, le renseignement sur la menace et le risque fournisseur.
| Brique | Ce qu’elle couvre |
|---|---|
| Command Center | Vulnérabilités, plan d’action, tickets, KPI, conformité, Red Team automatisée |
| EASM | Surface d’attaque externe : assets, messagerie, shadow IT, typosquatting |
| CAASM | Surface interne et cloud : AD, Azure, O365, GCP, IoT, segmentation |
| CTI | Renseignement : surveillance OSINT continue , surveillance du dark web , fuites, MITRE ATT&CK, CVE |
| Bearlink | Risque fournisseur : conformité et cyber natif |
Découvrir, prioriser, valider, corriger
Beareye suit quatre temps. Découvrir l’exposition externe, interne et cloud. Prioriser par chemin d’attaque réel plutôt que par une liste brute de vulnérabilités. Valider l’exploitabilité par la Red Team automatisée. Corriger avec un plan d’action et des tickets ( la gestion des vulnérabilités ), puis rejouer pour vérifier que la remédiation tient.
-
Découvrir
Inventaire continu des actifs exposés et internes.
-
Prioriser
Hiérarchisation par chemin d’attaque et criticité de l’actif.
-
Valider
Exploitation automatisée pour confirmer ce qui est réellement exploitable.
-
Corriger
Plan d’action, tickets de remédiation, rejeu après correction.
Le Command Center, votre vue unique
Le Command Center est le socle transverse de Beareye. Il centralise toutes les vulnérabilités, le plan d’action automatisé, les tickets de remédiation, les indicateurs MTTR et SLA, le suivi des mesures NIS2 et DORA, et la Red Team automatisée avec ses chemins d’attaque et sa kill chain émulée.
- Vue unique des vulnérabilités
- Plan d’action automatisé
- Tickets de remédiation
- KPI MTTR et SLA
- Suivi des mesures NIS2 et DORA
- Red Team automatisée
- Rapports de direction (COMEX)
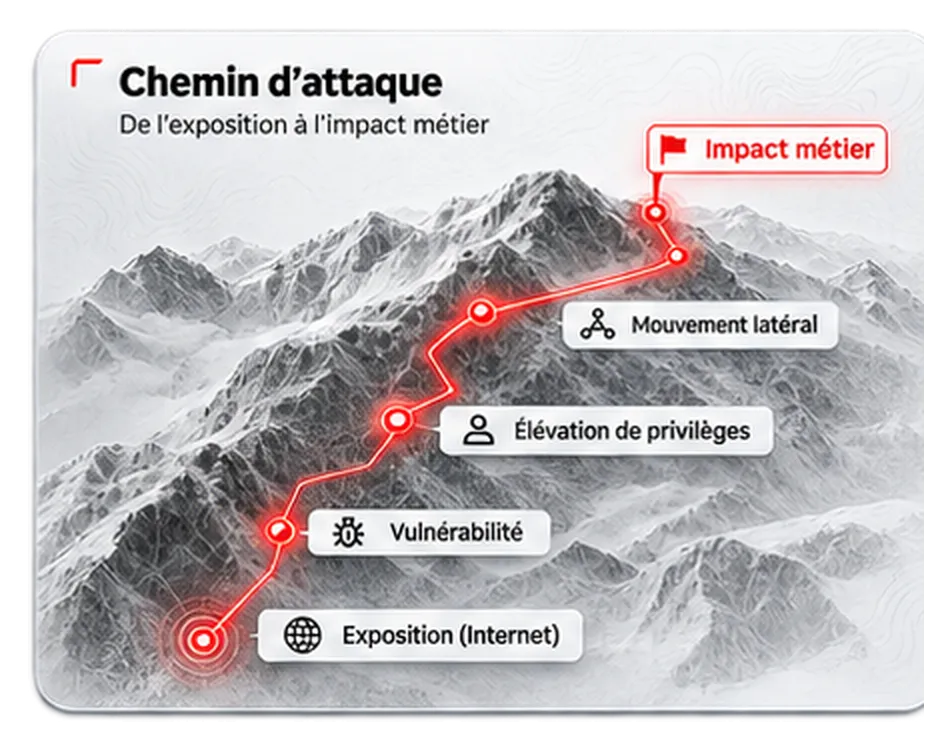
Relier les signaux pour révéler les vrais chemins d’attaque
Beareye corrèle ses moteurs pour relier un actif exposé, une vulnérabilité, une fuite et un droit d’accès en un même chemin d’attaque. Cette corrélation distingue une vulnérabilité théorique d’un risque réellement exploitable chez vous, et concentre l’effort de correction sur ce qui compte. C’est le principe de la gestion continue de l’exposition (CTEM) .
Ce que Beareye change selon votre contexte
| Contexte | Ce que Beareye apporte |
|---|---|
| RSSI seul en PME | Une plateforme au lieu de plusieurs outils, un plan d’action clair, un rapport prêt pour la direction |
| RSSI d’ETI industrielle | Exposition IT, OT et cloud sur une vue, preuve continue de la baisse du risque |
| CISO de grand compte | Profondeur à l’échelle de centaines de milliers d’actifs, intégration à l’écosystème existant |
Beareye s’intègre-t-il à votre SIEM et à vos outils ?
Beareye expose une API et se connecte aux outils déjà en place pour que les constats arrivent dans le flux de vos équipes, pas dans une console de plus.
Comment Beareye aide-t-il à répondre à NIS2 et DORA ?
Beareye vous permet d’industrialiser les évaluations de vulnérabilité et les tests continus prévus à l’article 25 de DORA , et de tracer la correction des faiblesses. Il aide à préparer et à documenter les mesures attendues par NIS2 . Beareye ne vous rend pas conforme : il produit la preuve.
-
Conformité NIS2
BEAROPS vous aide à préparer, documenter et démontrer les mesures de gestion des risques attendues par NIS2. -
Conformité DORA
BEAROPS vous aide à préparer, documenter et démontrer vos tests de résilience et le suivi de vos prestataires TIC.
Développée en France, sans exposition au Cloud Act
Beareye est développée en France et n’est pas exposée au Cloud Act. Les données sont hébergées en France chez OVHcloud, dont l’hébergement porte la certification ISO/IEC 27001.
La preuve avant le discours
Le Cyberscore analyse votre propre périmètre en 30 minutes.
Questions fréquentes
En quoi Beareye diffère-t-il d’un scanner de vulnérabilités ?
Un scanner liste des vulnérabilités sans contexte. Beareye les corrèle avec l’exposition réelle, valide lesquelles un attaquant exploiterait par la Red Team automatisée, puis rejoue après correction. L’objectif n’est pas de trouver plus de failles, mais de savoir lesquelles corriger d’abord.
La Red Team automatisée remplace-t-elle un pentest ?
Non. La Red Team automatisée de Beareye maintient la pression entre deux audits, sur tout le périmètre, et vérifie que les remédiations tiennent. Le test d’intrusion humain reste utile et devient plus ciblé. Les deux sont complémentaires.
Beareye s’adresse-t-il aussi aux PME ?
Oui. Un RSSI de PME, souvent seul, y trouve une plateforme qui remplace plusieurs outils et un rapport prêt pour sa direction. Une ETI ou un grand compte y gèrent une surface IT, OT et cloud à plus grande échelle.
Comment Beareye s’intègre-t-il à mon SIEM ?
Beareye expose une API et envoie ses constats vers votre SIEM, votre ticketing et votre CMDB, pour qu’ils arrivent dans le flux de vos équipes.
Que se passe-t-il si nous avons déjà un SOC ou un MSSP ?
Le SOC détecte ce qui se passe. Beareye réduit ce qui pourrait se passer, en amont. Les deux sont complémentaires. Beareye est d’ailleurs aussi distribué par des MSSP à leurs propres clients.
Combien coûte Beareye ?
Beareye est proposé à partir de 10 000 € HT par an. Le montant exact dépend du périmètre couvert et figure dans le devis.
Mesurez votre exposition en 30 minutes
Le Cyberscore Beareye analyse votre surface d’attaque externe et restitue les expositions prioritaires, lors d’un échange de 30 minutes avec un ingénieur BEAROPS.