Beareye · Exposition
CTEM (Continuous Threat Exposure Management) : piloter l’exposition en continu
Par Steven Carrier Mis à jour le
Le CTEM (Continuous Threat Exposure Management, gestion continue de l’exposition aux menaces) est un cadre proposé par Gartner en 2022 pour découvrir, prioriser, valider et réduire en continu l’exposition d’une organisation, plutôt qu’au rythme d’un audit annuel. Il remplace la liste des vulnérabilités par une question d’attaquant : quels chemins d’attaque mènent réellement aux actifs qui comptent ? Beareye met en œuvre ce programme sur une même plateforme, de la découverte à la preuve.
- Programme continu
- Validation offensive
- Développé en France
Pourquoi la gestion des vulnérabilités ne suffit-elle plus ?
Traiter les vulnérabilités une à une revient à vider la mer à la petite cuillère : la liste ne cesse de grossir et rien ne dit ce qu’un attaquant exploiterait vraiment. La gestion des vulnérabilités reste nécessaire, mais elle ignore le périmètre non inventorié et l’enchaînement des faiblesses en chemin d’attaque .
La liste des vulnérabilités
Les chemins d’attaque réellement exploitables
Quelles sont les cinq étapes d’un programme CTEM ?
Un programme CTEM tourne en cycles de cinq étapes. Les deux premières diagnostiquent l’exposition, les trois suivantes la réduisent, et le résultat de la dernière nourrit le cadrage du cycle suivant.
-
Cadrer
Décider, avec la direction, quels périmètres auraient le plus d’impact sur l’activité s’ils étaient compromis.
-
Découvrir
Inventorier les actifs de ce périmètre et leurs expositions : vulnérabilités, erreurs de configuration, identifiants divulgués, services oubliés.
-
Prioriser
Classer par exploitabilité, par criticité métier et par place dans un chemin d’attaque, plutôt que par score isolé.
-
Valider
Confirmer l’exploitabilité réelle par la simulation d’attaque , avec vos protections en place.
-
Mobiliser
Attribuer chaque correction à un responsable avec un délai, puis rejouer l’attaque pour vérifier qu’elle tient.
Cadre CTEM proposé par Gartner en 2022, présenté dans l’article How to manage cybersecurity threats, not episodes (2023).
Comment Beareye met-il en œuvre le CTEM ?
| Étape CTEM | Brique Beareye |
|---|---|
| Découvrir la surface externe | Module EASM |
| Inventorier les actifs internes et cloud | Module CAASM |
| Prioriser les vulnérabilités | Gestion des vulnérabilités |
| Valider l’exploitabilité | Red Team automatisée (BAS/ CART ) |
| Mobiliser et mesurer | Command Center |
Pourquoi prioriser par chemin d’attaque ?
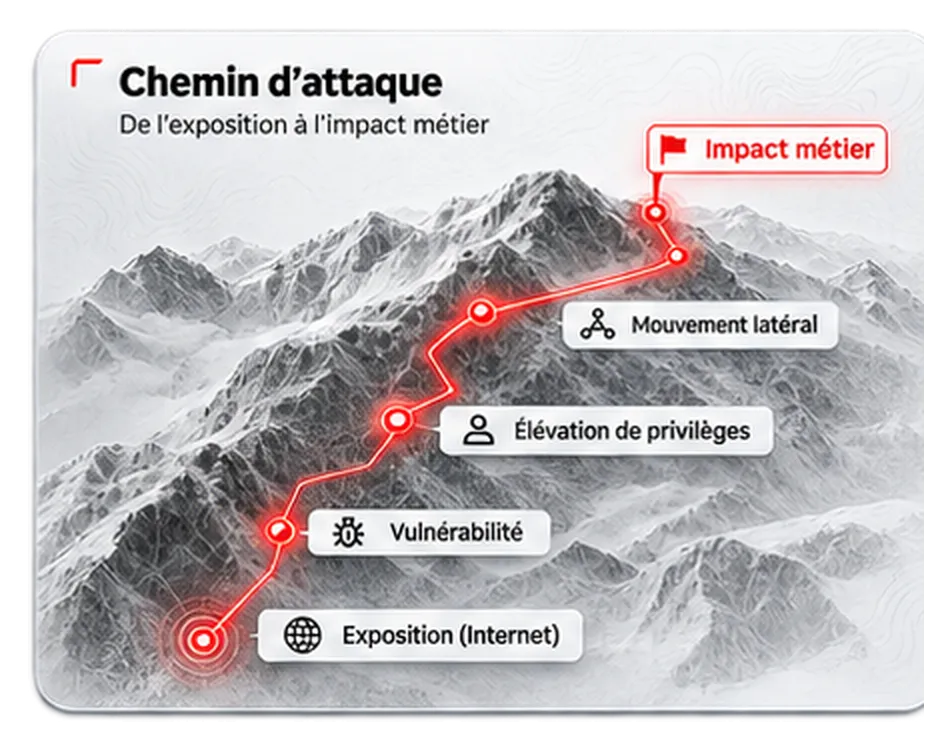
Le CTEM ne classe pas les faiblesses par gravité isolée mais par leur rôle dans un chemin d’attaque. Une vulnérabilité moyenne qui ouvre l’accès à un actif critique passe avant une vulnérabilité grave sans issue. Beareye reconstitue ces chemins et concentre l’effort sur ceux qui mènent à l’essentiel.
Quels indicateurs pour prouver que l’exposition baisse ?
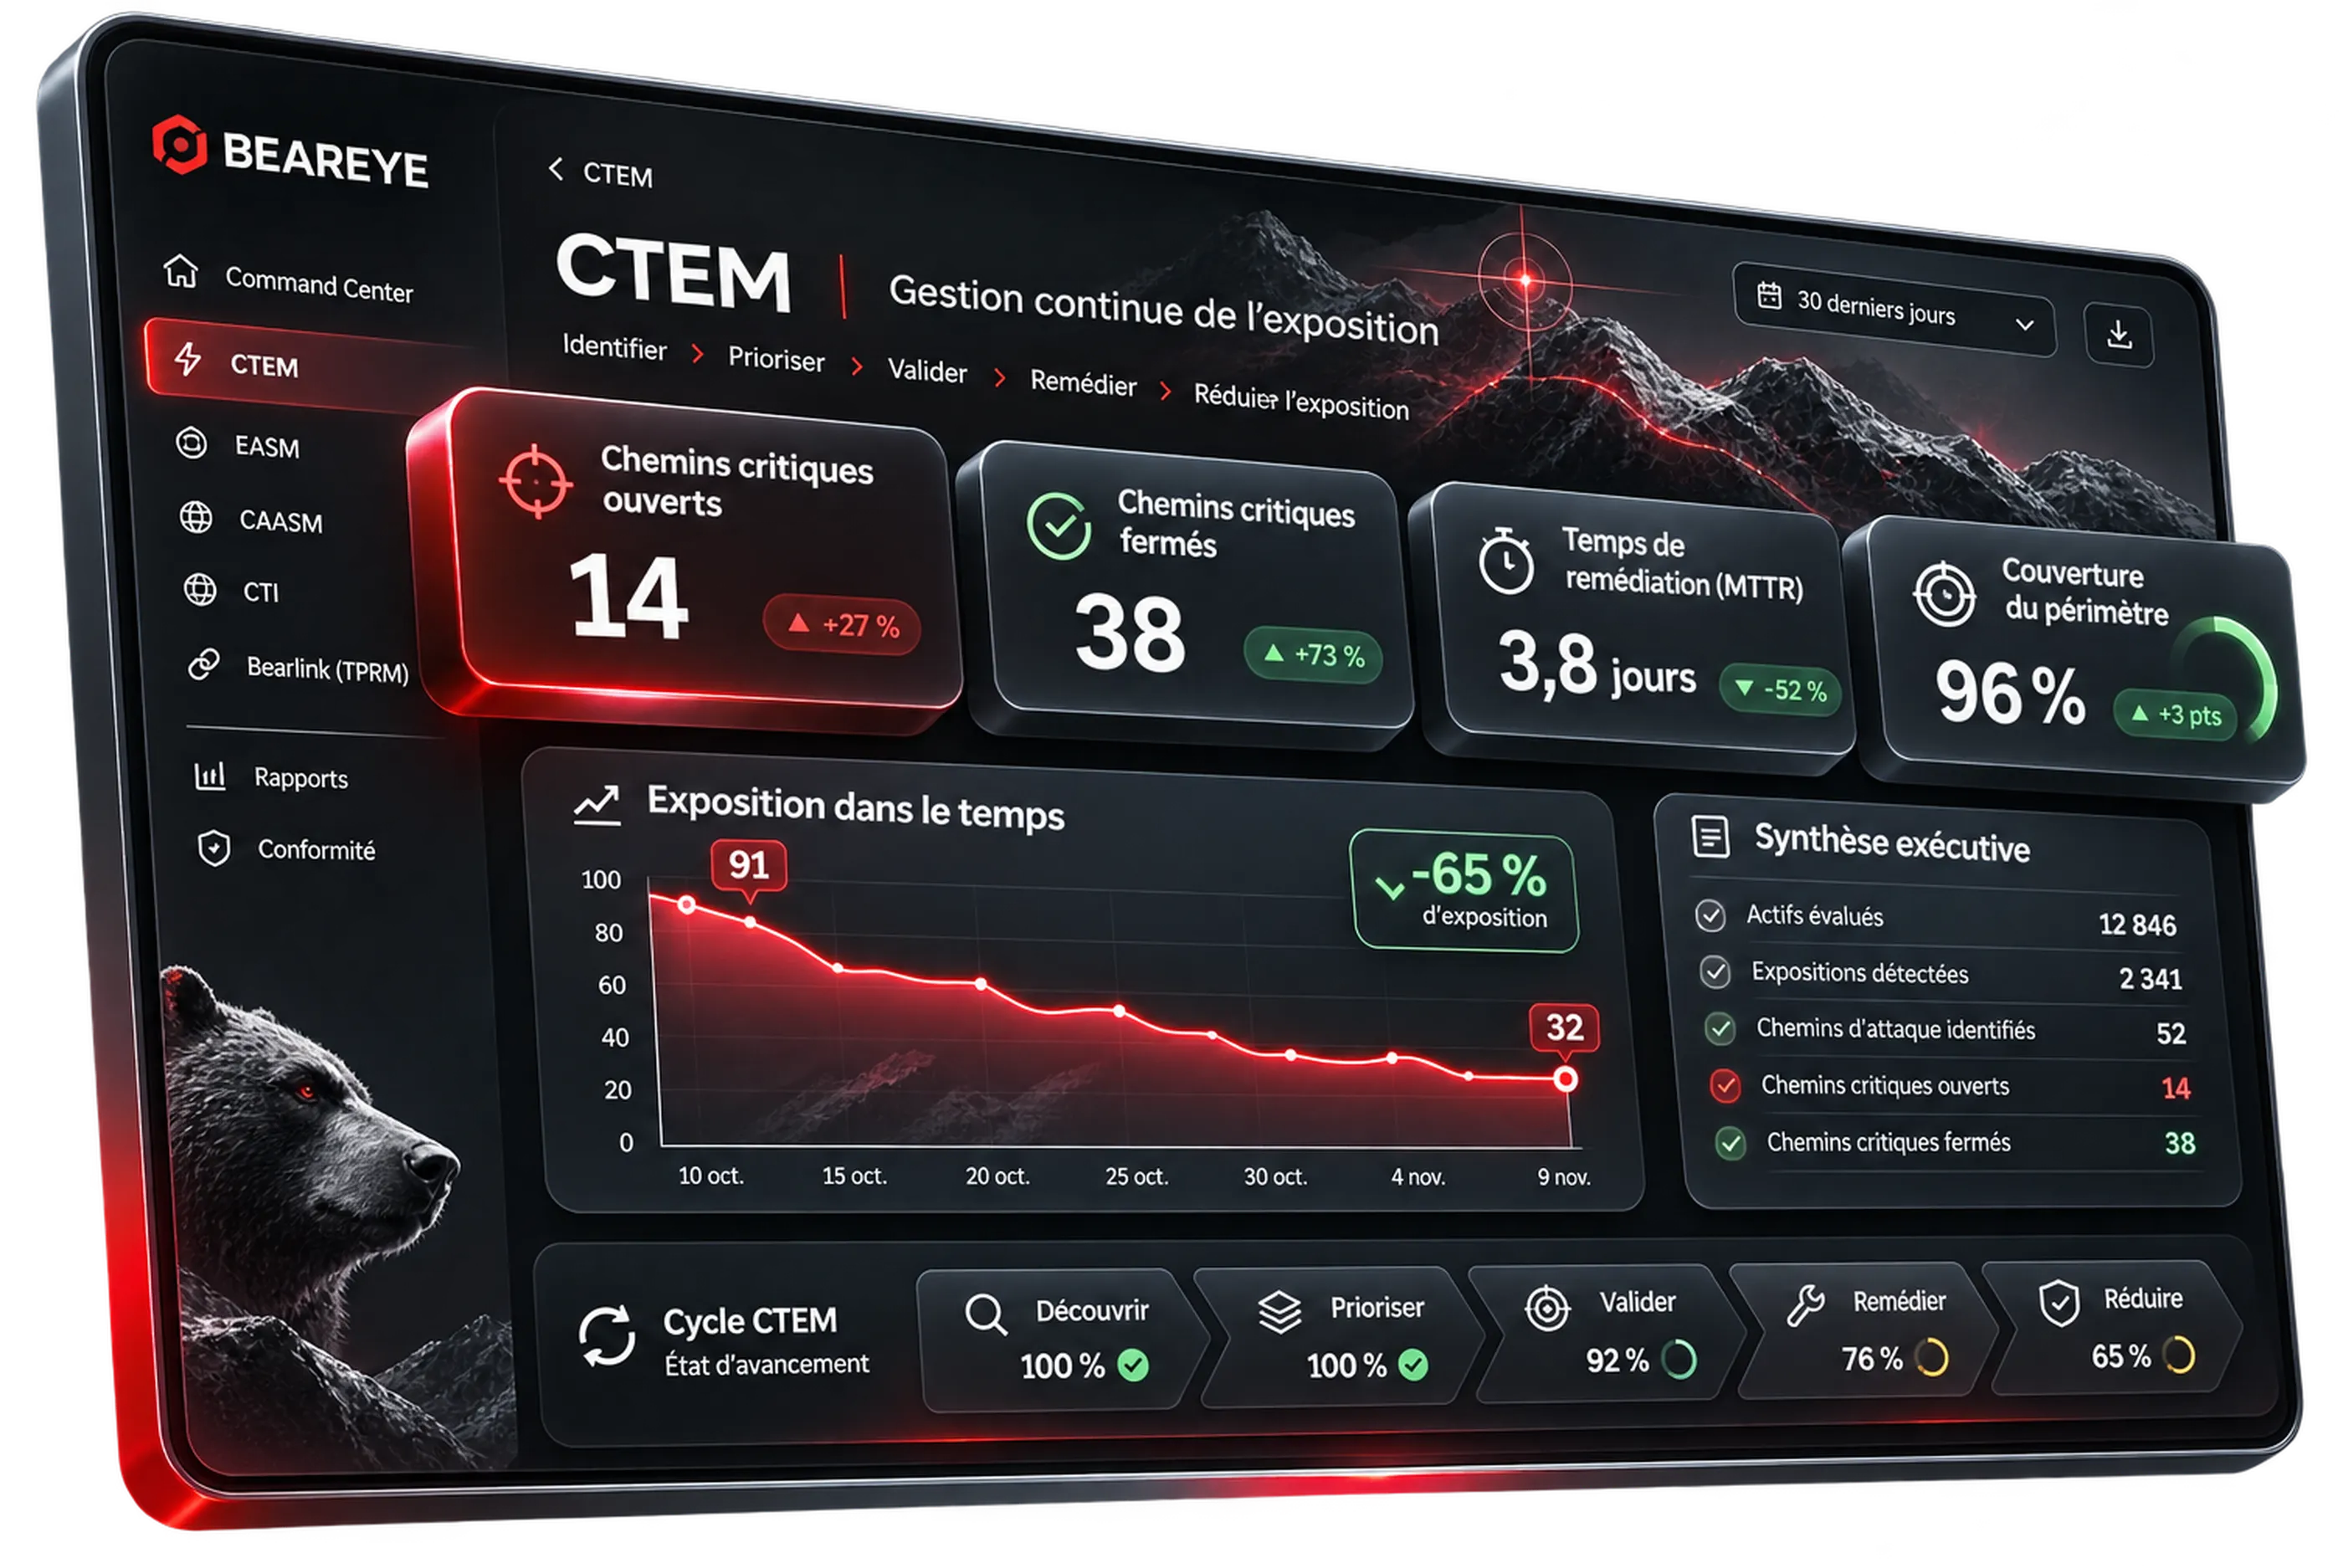
Un programme CTEM se pilote par des indicateurs : nombre de chemins d’attaque critiques ouverts puis fermés, délai de correction, couverture du périmètre, évolution de l’exposition dans le temps. Beareye produit ces indicateurs et les restitue dans des rapports lisibles par la direction.
La gestion des vulnérabilités reste l’étape de traitement du CTEM, qui y ajoute le cadrage du périmètre, la validation offensive et la mesure continue de la réduction du risque. Pour savoir quelle approche convient à votre organisation, comparer CTEM et gestion des vulnérabilités . Pour aller plus loin : mettre en œuvre le CTEM, ce que le cadre Gartner ne dit pas.
Combien de chemins d’attaque critiques un premier cycle CTEM fait-il apparaître ?
Un premier cycle CTEM mené avec Beareye fait apparaître en médiane 24 chemins d’attaque critiques par organisation. 70 % d’entre eux sont neutralisés dans les cinq jours suivant leur identification, et l’efficacité de chaque correction est vérifiée. Ce premier cycle sert de référence : les suivants mesurent la baisse de l’exposition par rapport à lui.
Données agrégées et anonymisées issues de Beareye, programmes CTEM : 20 organisations, sur deux ans. Médiane des chemins critiques distincts au premier cycle ; part des chemins neutralisés et vérifiés dans les cinq jours suivant leur identification.
Sources et références
- Gartner, « How to manage cybersecurity threats, not episodes », 2023 (cadre CTEM et ses cinq étapes)
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qu’est-ce que le CTEM ?
Le CTEM (Continuous Threat Exposure Management) est une approche proposée par Gartner en 2022 qui consiste à gérer en continu l’exposition d’une organisation aux menaces, en cinq étapes : cadrer, découvrir, prioriser, valider et mobiliser. Il vise à réduire le risque réellement exploitable, pas seulement à lister des vulnérabilités.
Le CTEM est-il un produit ou une méthode ?
Le CTEM est un cadre méthodologique défini par Gartner, pas un produit. Beareye est la plateforme qui le met en œuvre concrètement, en réunissant découverte, priorisation, validation et remédiation au même endroit.
Quel rôle joue la validation dans un programme CTEM ?
La validation confirme qu’une exposition est réellement exploitable avant de mobiliser les équipes de correction. Elle s’appuie sur la simulation d’attaque, qui rejoue les techniques d’un attaquant sur le périmètre cadré. Elle sert aussi après correction : rejouer le même scénario vérifie que la remédiation tient et alimente les indicateurs de réduction du risque.
Combien de temps pour lancer un programme CTEM ?
Le cadrage du périmètre prend 5 jours avec vos équipes. Le premier cycle complet, de la découverte à la validation des chemins d’attaque prioritaires, se termine en 6 semaines. Le programme tourne ensuite en continu : chaque cycle suivant mesure la baisse de l’exposition par rapport au précédent.
Où en êtes-vous dans votre démarche CTEM
Un échange de cadrage situe votre maturité CTEM et identifie les premières expositions à traiter en priorité, sur votre propre périmètre.