Beareye · Cyber Threat Intelligence
Surveillance du dark web : détecter les données exposées avant leur exploitation
Par Steven Carrier Mis à jour le
Le dark web est la partie cachée d’Internet où se revendent des données volées. Beareye y surveille ce qui vous concerne : identifiants, courriels, documents, coordonnées bancaires exposés à la suite d’une fuite. Chaque découverte est qualifiée, corrélée à votre exposition et à la Cyber Threat Intelligence de Beareye, et déclenche une alerte pour agir avant qu’un attaquant n’exploite ces données.
- Détection continue
- Qualification des fuites
- Développé en France
Une fuite découverte trop tard
Un mot de passe réutilisé, une base compromise chez un prestataire, un employé piégé : les identifiants de votre organisation se retrouvent en vente sans que personne ne le sache. Entre la fuite et l’attaque, il s’écoule parfois des mois. Surveiller le dark web, c’est reprendre cette longueur d’avance.
Quelles données Beareye surveille-t-il sur le dark web ?
Beareye surveille les identifiants et mots de passe compromis, les adresses de courriel exposées, les documents internes fuités, les coordonnées bancaires et les numéros de téléphone associés à votre organisation. Chaque type de donnée reçoit un traitement adapté à sa sensibilité.
-
Identifiants et mots de passe
Les accès qui ouvrent directement vos messageries, VPN et applications.
-
Courriels
Les adresses exposées, cibles privilégiées de l’hameçonnage et de la fraude.
-
Documents internes
Contrats, plans ou exports qui révèlent votre fonctionnement à un attaquant.
-
Coordonnées bancaires
Les données qui servent la fraude au virement et l’usurpation de fournisseur.
-
Numéros de téléphone
Les points d’entrée de l’hameçonnage vocal et par SMS.
Que couvre la surveillance du dark web, et quelles sont ses limites ?
D’une fuite détectée à une action utile
-
Détecter
Identifier une donnée exposée qui vous concerne.
-
Qualifier
Dater la fuite, évaluer sa validité et sa sensibilité.
-
Corréler
Relier la donnée à un actif ou à un compte réel.
-
Alerter
Déclencher une alerte priorisée et un plan de réponse.
Que faire d’un identifiant compromis ?
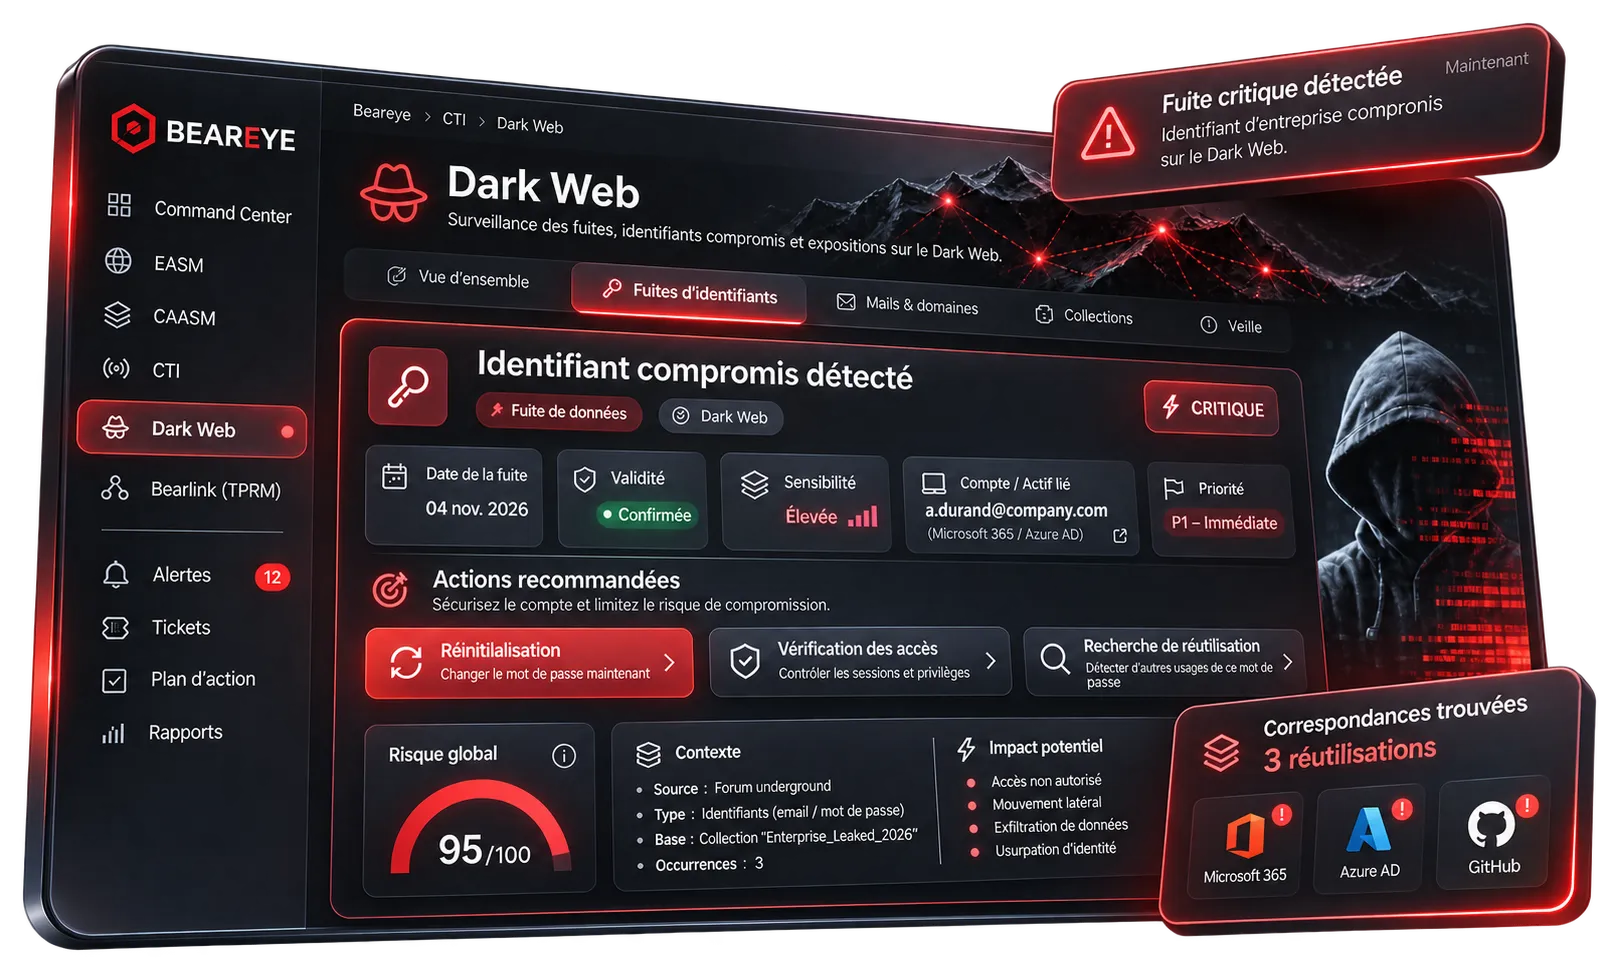
Face à un identifiant exposé, Beareye guide la réponse : réinitialisation du mot de passe, vérification des accès, recherche d’une réutilisation ailleurs. La fuite remonte dans le Command Center avec sa priorité, pour que la remédiation soit suivie comme n’importe quelle vulnérabilité.
Quelle part des organisations a des identifiants exposés sur le dark web ?
Les 20 organisations suivies avec Beareye avaient toutes au moins un identifiant professionnel exposé, dans une fuite de données ou sur le dark web. Parmi les identifiants dont la validité a pu être vérifiée dans un cadre autorisé, 8 % étaient encore utilisables au moment de la détection. Un identifiant valide peut suffire à un premier accès.
Données agrégées et anonymisées issues de Beareye, surveillance du dark web : 20 organisations sur deux ans, 20 sur 20 concernées. Le taux de 8 % porte uniquement sur les identifiants dont la validité a été vérifiée.
Sources et références
- Règlement (UE) 2016/679 (RGPD), article 33, EUR-Lex
- Notifier une violation de données personnelles, CNIL
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qu’est-ce que la surveillance du dark web ?
C’est la recherche continue, sur les espaces cachés d’Internet, des données d’une organisation exposées ou mises en vente : identifiants, courriels, documents. L’objectif est de détecter une fuite avant qu’un attaquant ne l’exploite.
Beareye voit-il tout le dark web ?
Non, et aucun outil ne le peut. Une partie du dark web reste fermée. Beareye priorise les sources les plus exploitées par les attaquants. Cette honnêteté sur les limites vaut mieux qu’une promesse de couverture totale.
Que faire quand un identifiant a fuité ?
Beareye qualifie la fuite, la date et la relie à un compte réel, puis guide la réponse : réinitialisation, vérification des accès, recherche de réutilisation. La fuite est suivie dans le Command Center jusqu’à sa résolution.
La surveillance du dark web fait-elle partie de la CTI ?
Oui. C’est une capacité du module CTI de Beareye, aux côtés de l’OSINT et de la cartographie des techniques d’attaque. Les fuites détectées sont corrélées au reste du renseignement sur la menace.
Une fuite détectée sur le dark web doit-elle être notifiée à la CNIL ?
Cela dépend des données en cause. Si des données personnelles ont fuité, le RGPD (article 33) impose de notifier la violation à la CNIL dans les 72 heures après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les personnes. La qualification revient à votre DPO ; Beareye fournit les éléments datés de la découverte.
Savez-vous ce qui a fuité sur vous
Le Cyberscore Beareye révèle les données de votre organisation exposées sur le dark web, en même temps que le reste de votre exposition.