Bearlink · Workflow fournisseur
Un workflow commun aux achats, au RSSI et au juridique pour décider sur vos fournisseurs
Par Steven Carrier Mis à jour le
La gestion du risque fournisseur réunit trois fonctions autour d’un même dossier : les Achats référencent et contractualisent, le RSSI évalue l’exposition cyber, le juridique vérifie les obligations. Bearlink leur donne un workflow commun, de l’onboarding au suivi : documents vérifiés, diligence proportionnée à la criticité, exposition cyber observée de l’extérieur, décision tracée et plan d’action suivi.
- Achats, RSSI et juridique sur une même fiche
- Diligence selon la criticité
- Développé en France
Trois fonctions, trois tableurs, aucune décision commune
Le risque fournisseur traverse trois fonctions qui travaillent rarement ensemble. Les Achats tiennent tableurs et relances, le RSSI envoie ses questionnaires, le juridique vérifie les clauses de son côté. Résultat : des dossiers incomplets, des décisions prises sans la vue cyber, et aucune trace commune de qui a validé quoi.
- Achats
- RSSI
- Juridique
La même fiche fournisseur
Achats, RSSI, juridique : qui fait quoi ?
Toutes les fonctions lisent la même fiche fournisseur. Les Achats pilotent le référencement, le contrat et les relances. Le RSSI qualifie l’exposition cyber et les exigences de sécurité. Le juridique interprète les obligations et arbitre les dérogations. Sous NIS2 et DORA , le cyber fournisseur est devenu un sujet commun.
| Fonction | Ce qu’elle apporte | Ce qu’elle lit dans Bearlink |
|---|---|---|
| Achats | Référencement, contrat, relances, complétude des dossiers | Rapport Achats orienté conformité et contrat |
| RSSI | Exigences de sécurité, évaluation de l’exposition cyber | Rapport Cyber orienté surface d’attaque |
| Juridique et conformité | Interprétation des obligations, clauses, arbitrage des dérogations | Questionnaires, pièces justificatives et suivi documentaire de la fiche fournisseur |
| Direction | Arbitrage final sur les fournisseurs critiques | Synthèse pour la direction |
Un onboarding complet avant la signature
L’onboarding commence par une fiche unique par fournisseur. Le fournisseur dépose ses documents dans un portail dédié, avec des relances automatiques. Les attestations sont suivies à l’expiration et archivées. Le dossier est complet avant la signature, pas trois mois après.
- Fiche unique par fournisseur
- Portail fournisseur
- Relances automatiques
- Suivi des expirations et archivage
Comment proportionner la diligence à la criticité du fournisseur ?
Tous les fournisseurs ne méritent pas la même attention. La criticité, définie par l’usage du fournisseur, son accès à vos données et votre dépendance à son égard, fixe le niveau de diligence. Un fournisseur de fournitures ne se traite pas comme un infogéreur : la profondeur suit la criticité.
| Criticité | Diligence attendue |
|---|---|
| Standard | Documents de conformité obligatoires, vérifiés et suivis à l’expiration ; évaluation cyber vue de l’extérieur |
| Importante | En plus : questionnaires de due diligence adaptés, criblage des sanctions, contrôle d’IBAN |
| Critique | En plus : surveillance complète de la surface d’attaque avec le module EASM de Beareye, plan d’action suivi, revue renforcée |
Des questionnaires adaptés, appuyés sur des preuves
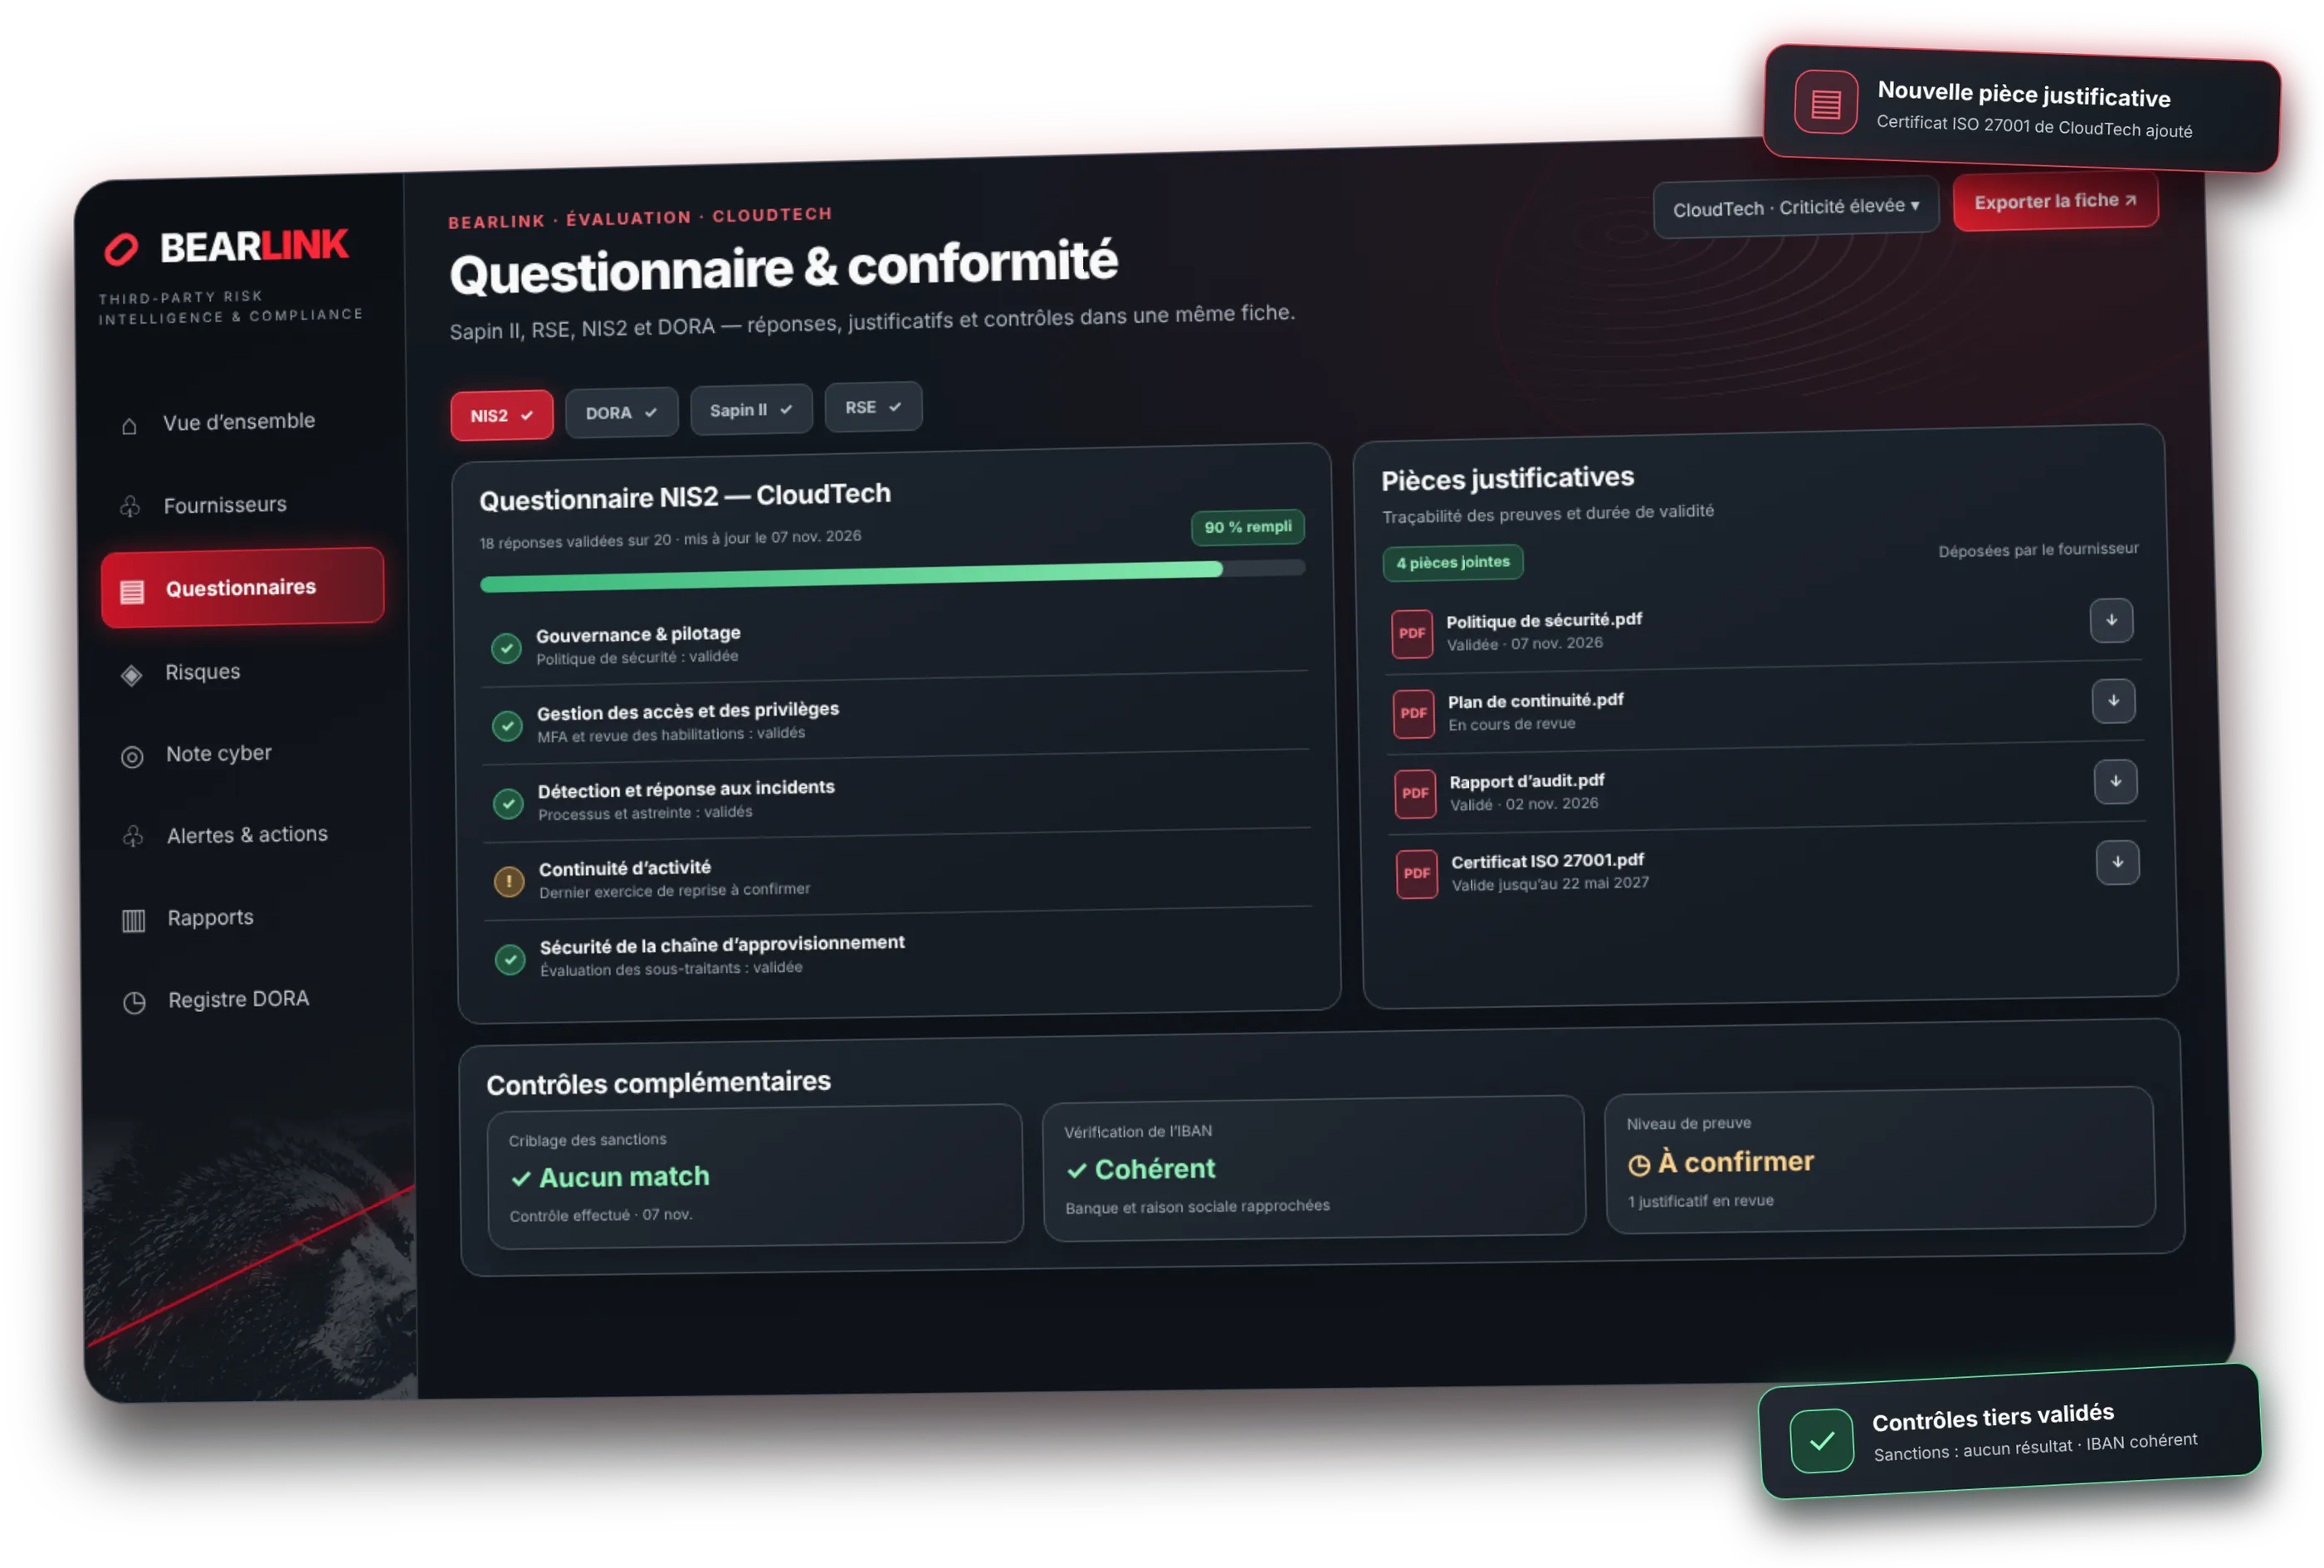
Selon le niveau de diligence, le fournisseur répond aux questionnaires adaptés : Sapin II, devoir de vigilance, RSE, RGPD, NIS2 ou DORA. Ses réponses s’appuient sur des preuves déposées dans le portail et consultables dans la même fiche. S’y ajoutent le criblage des sanctions et le contrôle d’IBAN contre la fraude.
Que voit un attaquant de votre fournisseur ?
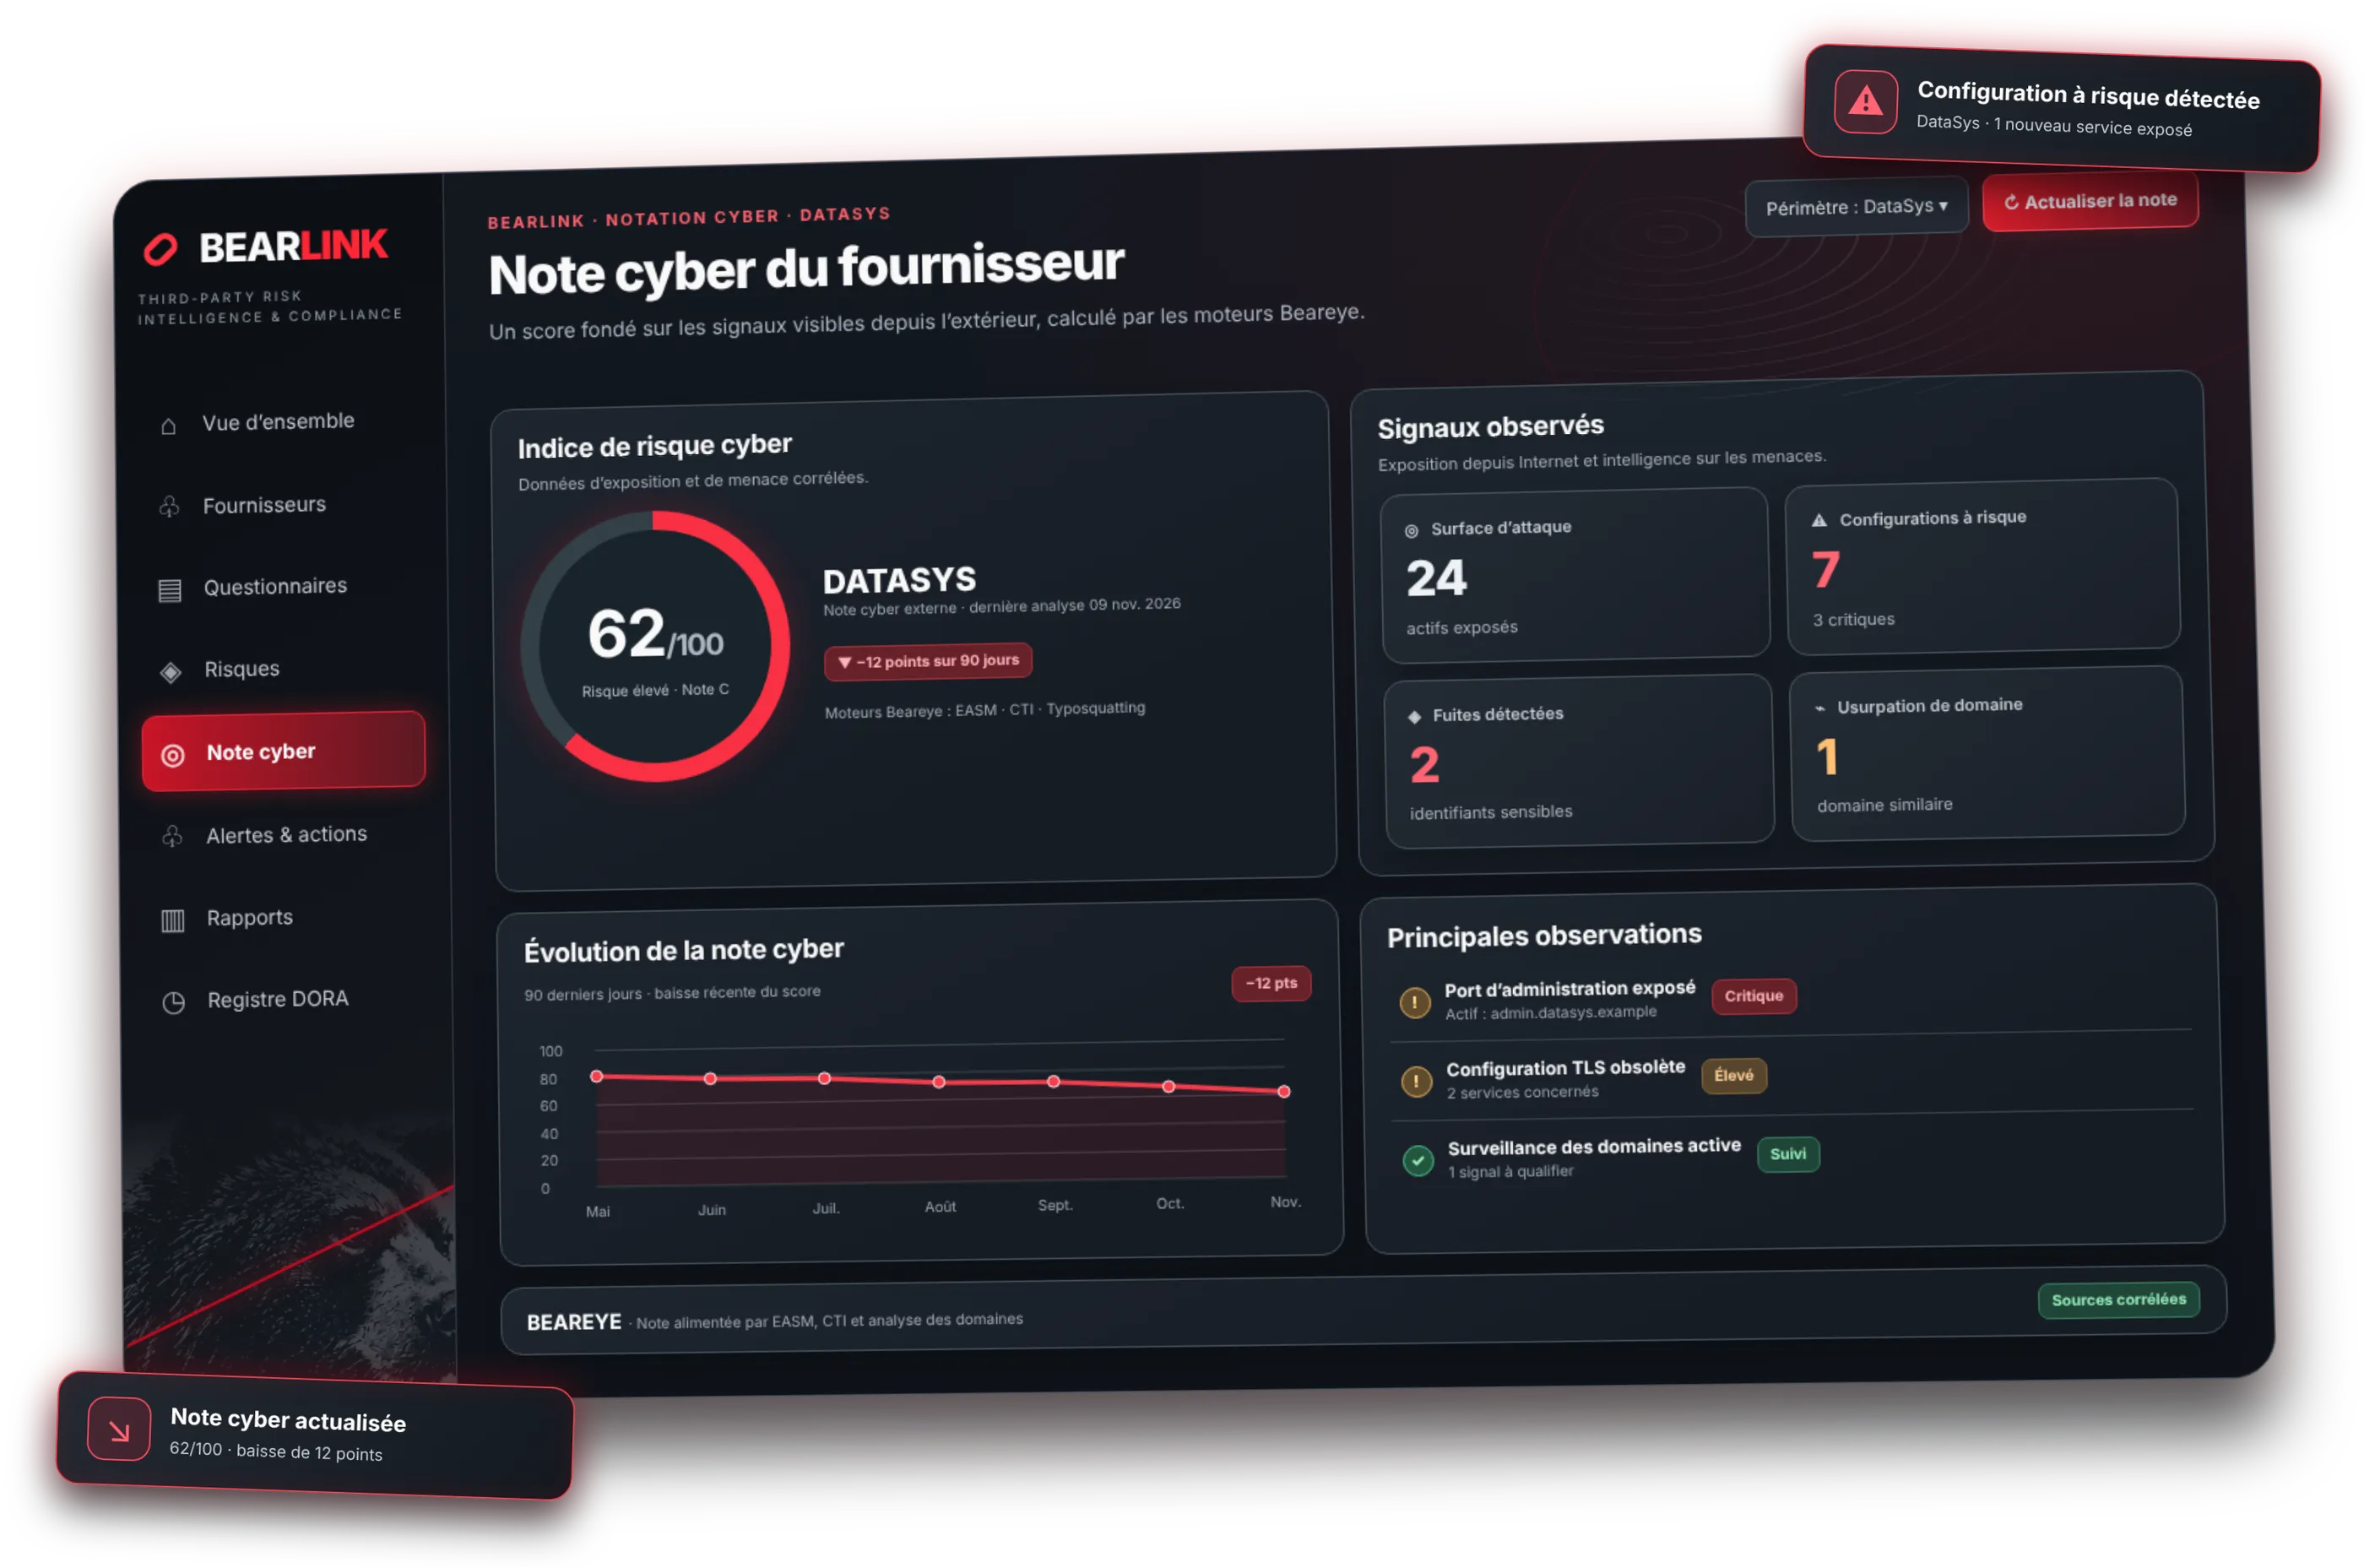
Un questionnaire dit ce que le fournisseur déclare ; l’exposition cyber montre ce qu’un attaquant voit. Bearlink observe chaque fournisseur depuis l’extérieur, sans accès ni questionnaire : surface d’attaque exposée, configurations à risque, fuites, usurpation de domaine. Pour un fournisseur critique, la surveillance complète passe par le module EASM de Beareye.
- Surface d’attaque exposée
- Configurations à risque
- Fuites de données
- Usurpation de domaine
Cette note cyber est produite nativement par les moteurs de Beareye ; la page Bearlink explique ce qui la distingue d’une note importée.
Décider ensemble, et tracer les dérogations
Un dossier complet ne décide pas à votre place. Au référencement ou au renouvellement, Achats, RSSI et juridique tranchent : accepter, accepter sous conditions ou refuser. Si un fournisseur stratégique ne coche pas toutes les cases, une dérogation motivée, datée et assortie d’un plan d’action vaut mieux qu’une exception silencieuse.
Dossier complet
Achats, RSSI et juridique tranchent
- Accepter
- Accepter sous conditions Dérogation motivée, datée et assortie d’un plan d’action
- Refuser
Un plan d’action suivi jusqu’à la résolution
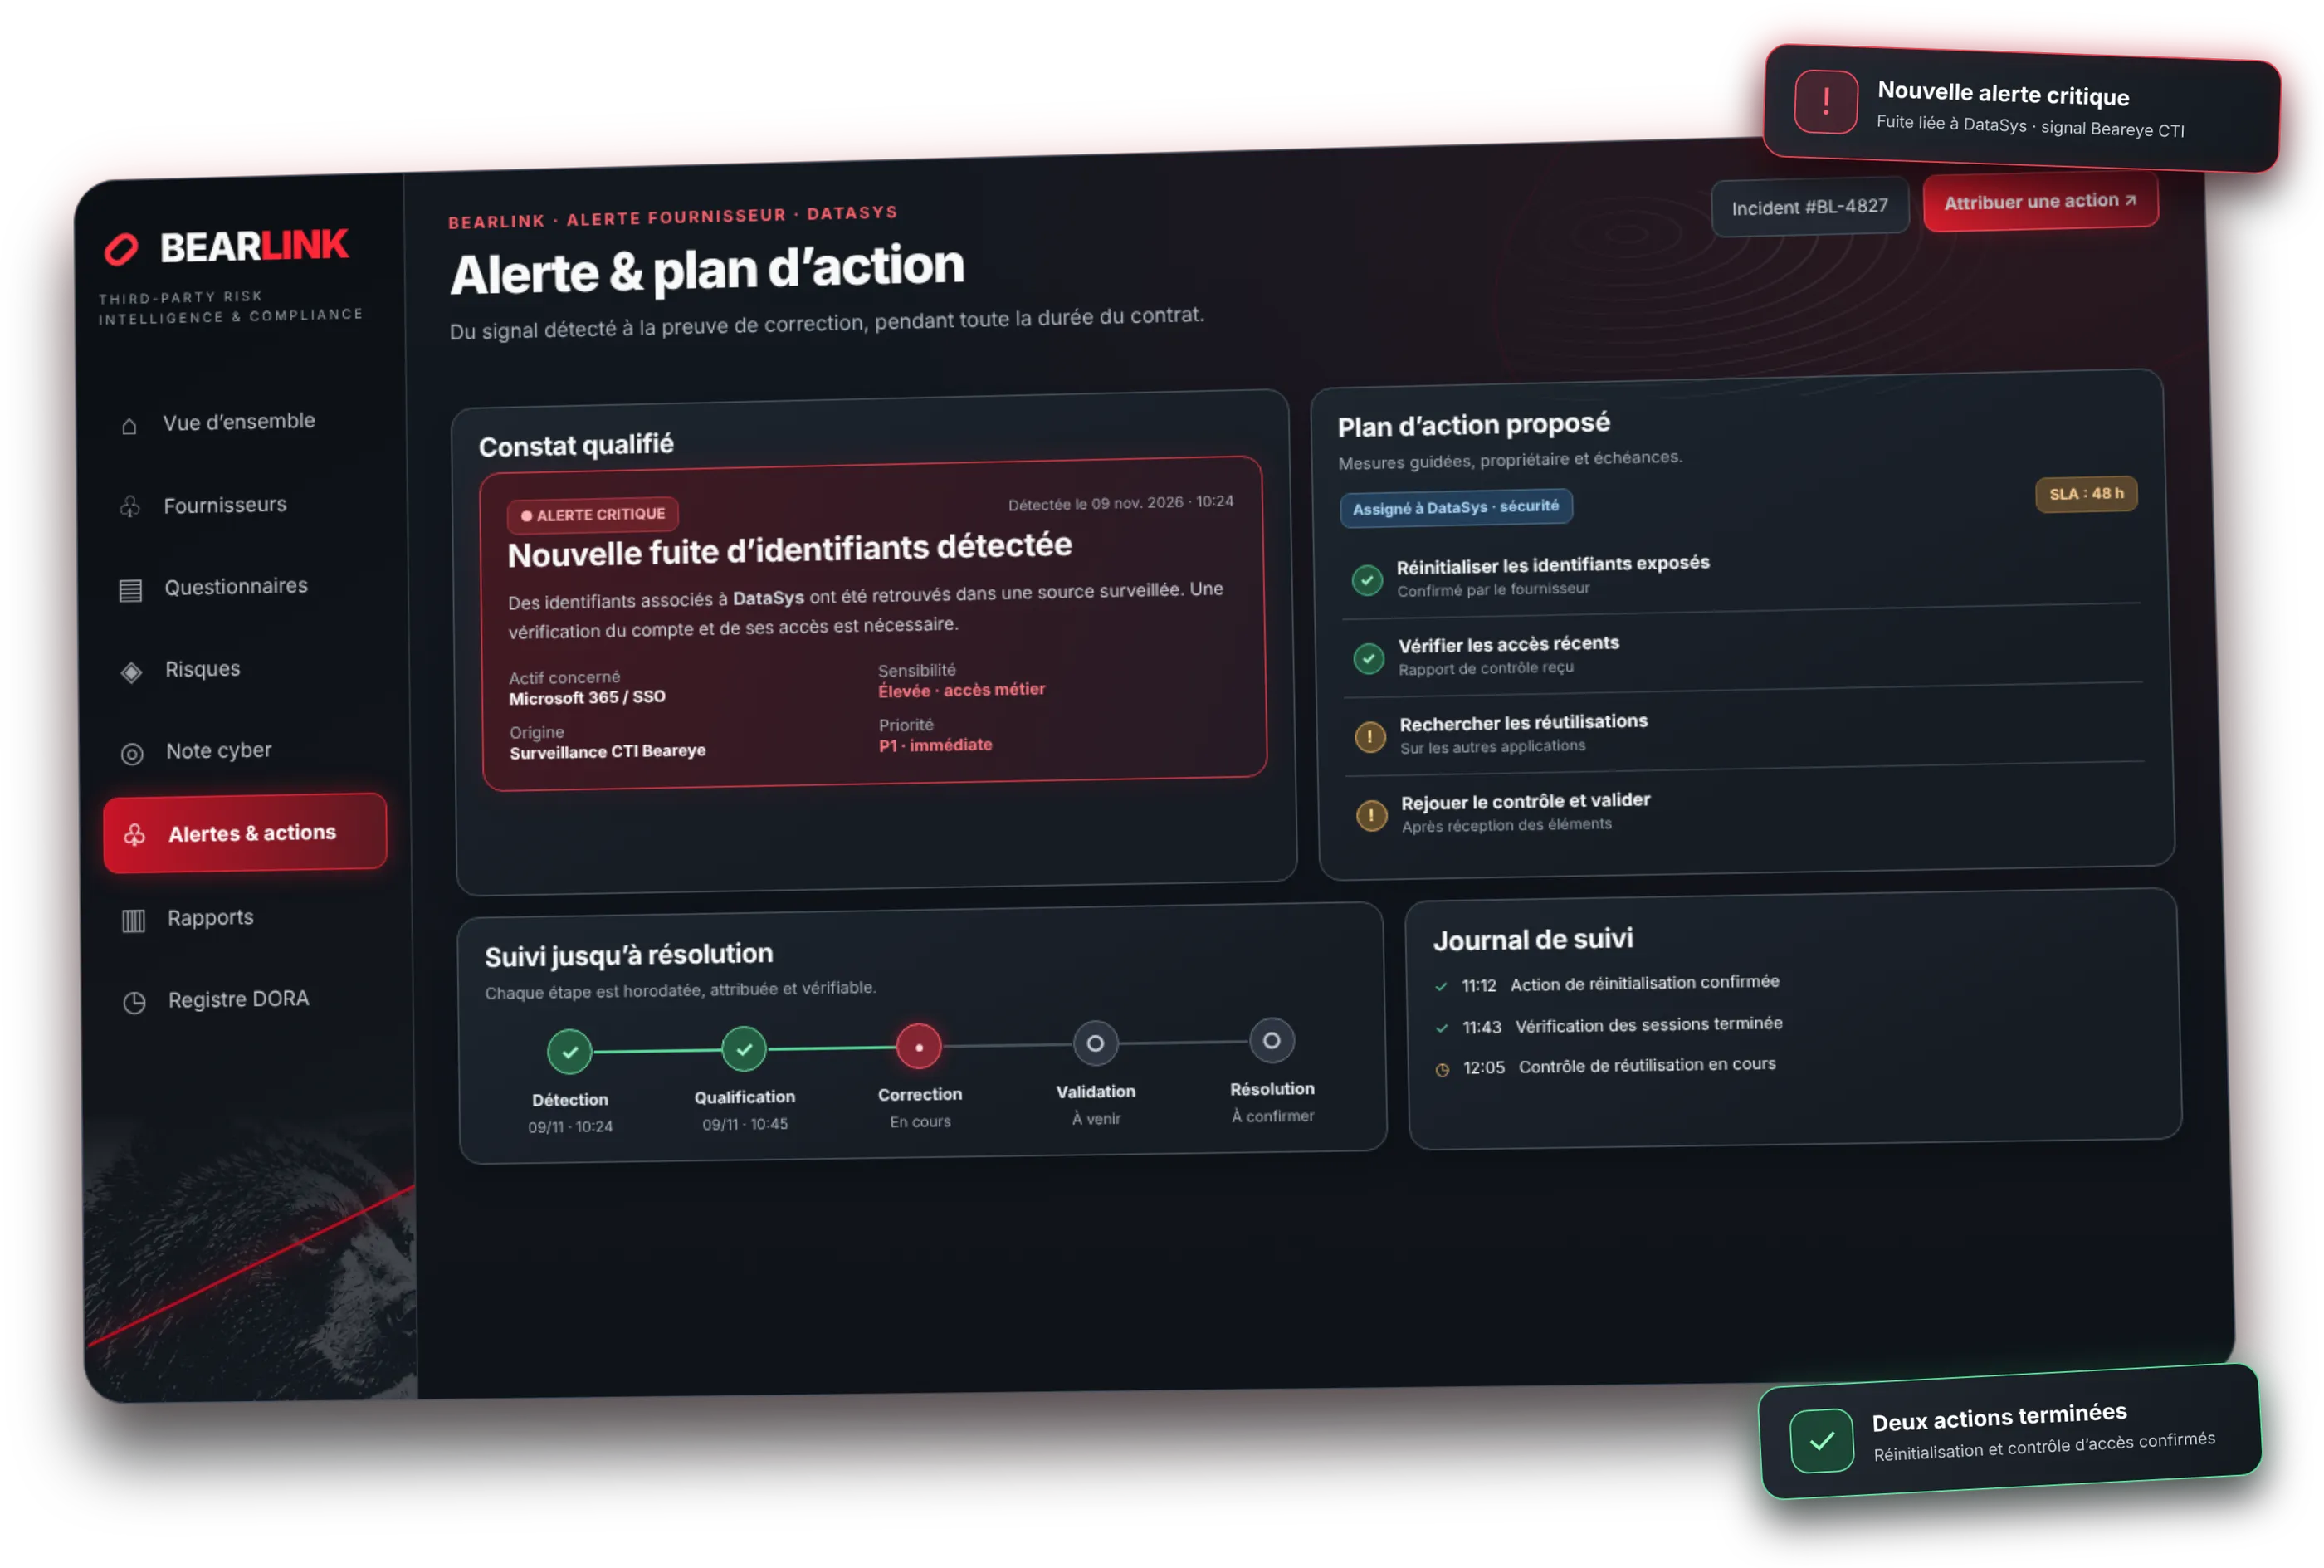
Quand un écart apparaît, au référencement ou en cours de contrat, comme une nouvelle fuite ou un service exposé, Bearlink alerte et propose un plan d’action. L’échange avec le fournisseur s’appuie sur des constats précis plutôt que sur une lettre contestable. Chaque action reste suivie jusqu’à sa résolution.
Piloter tout le portefeuille fournisseurs
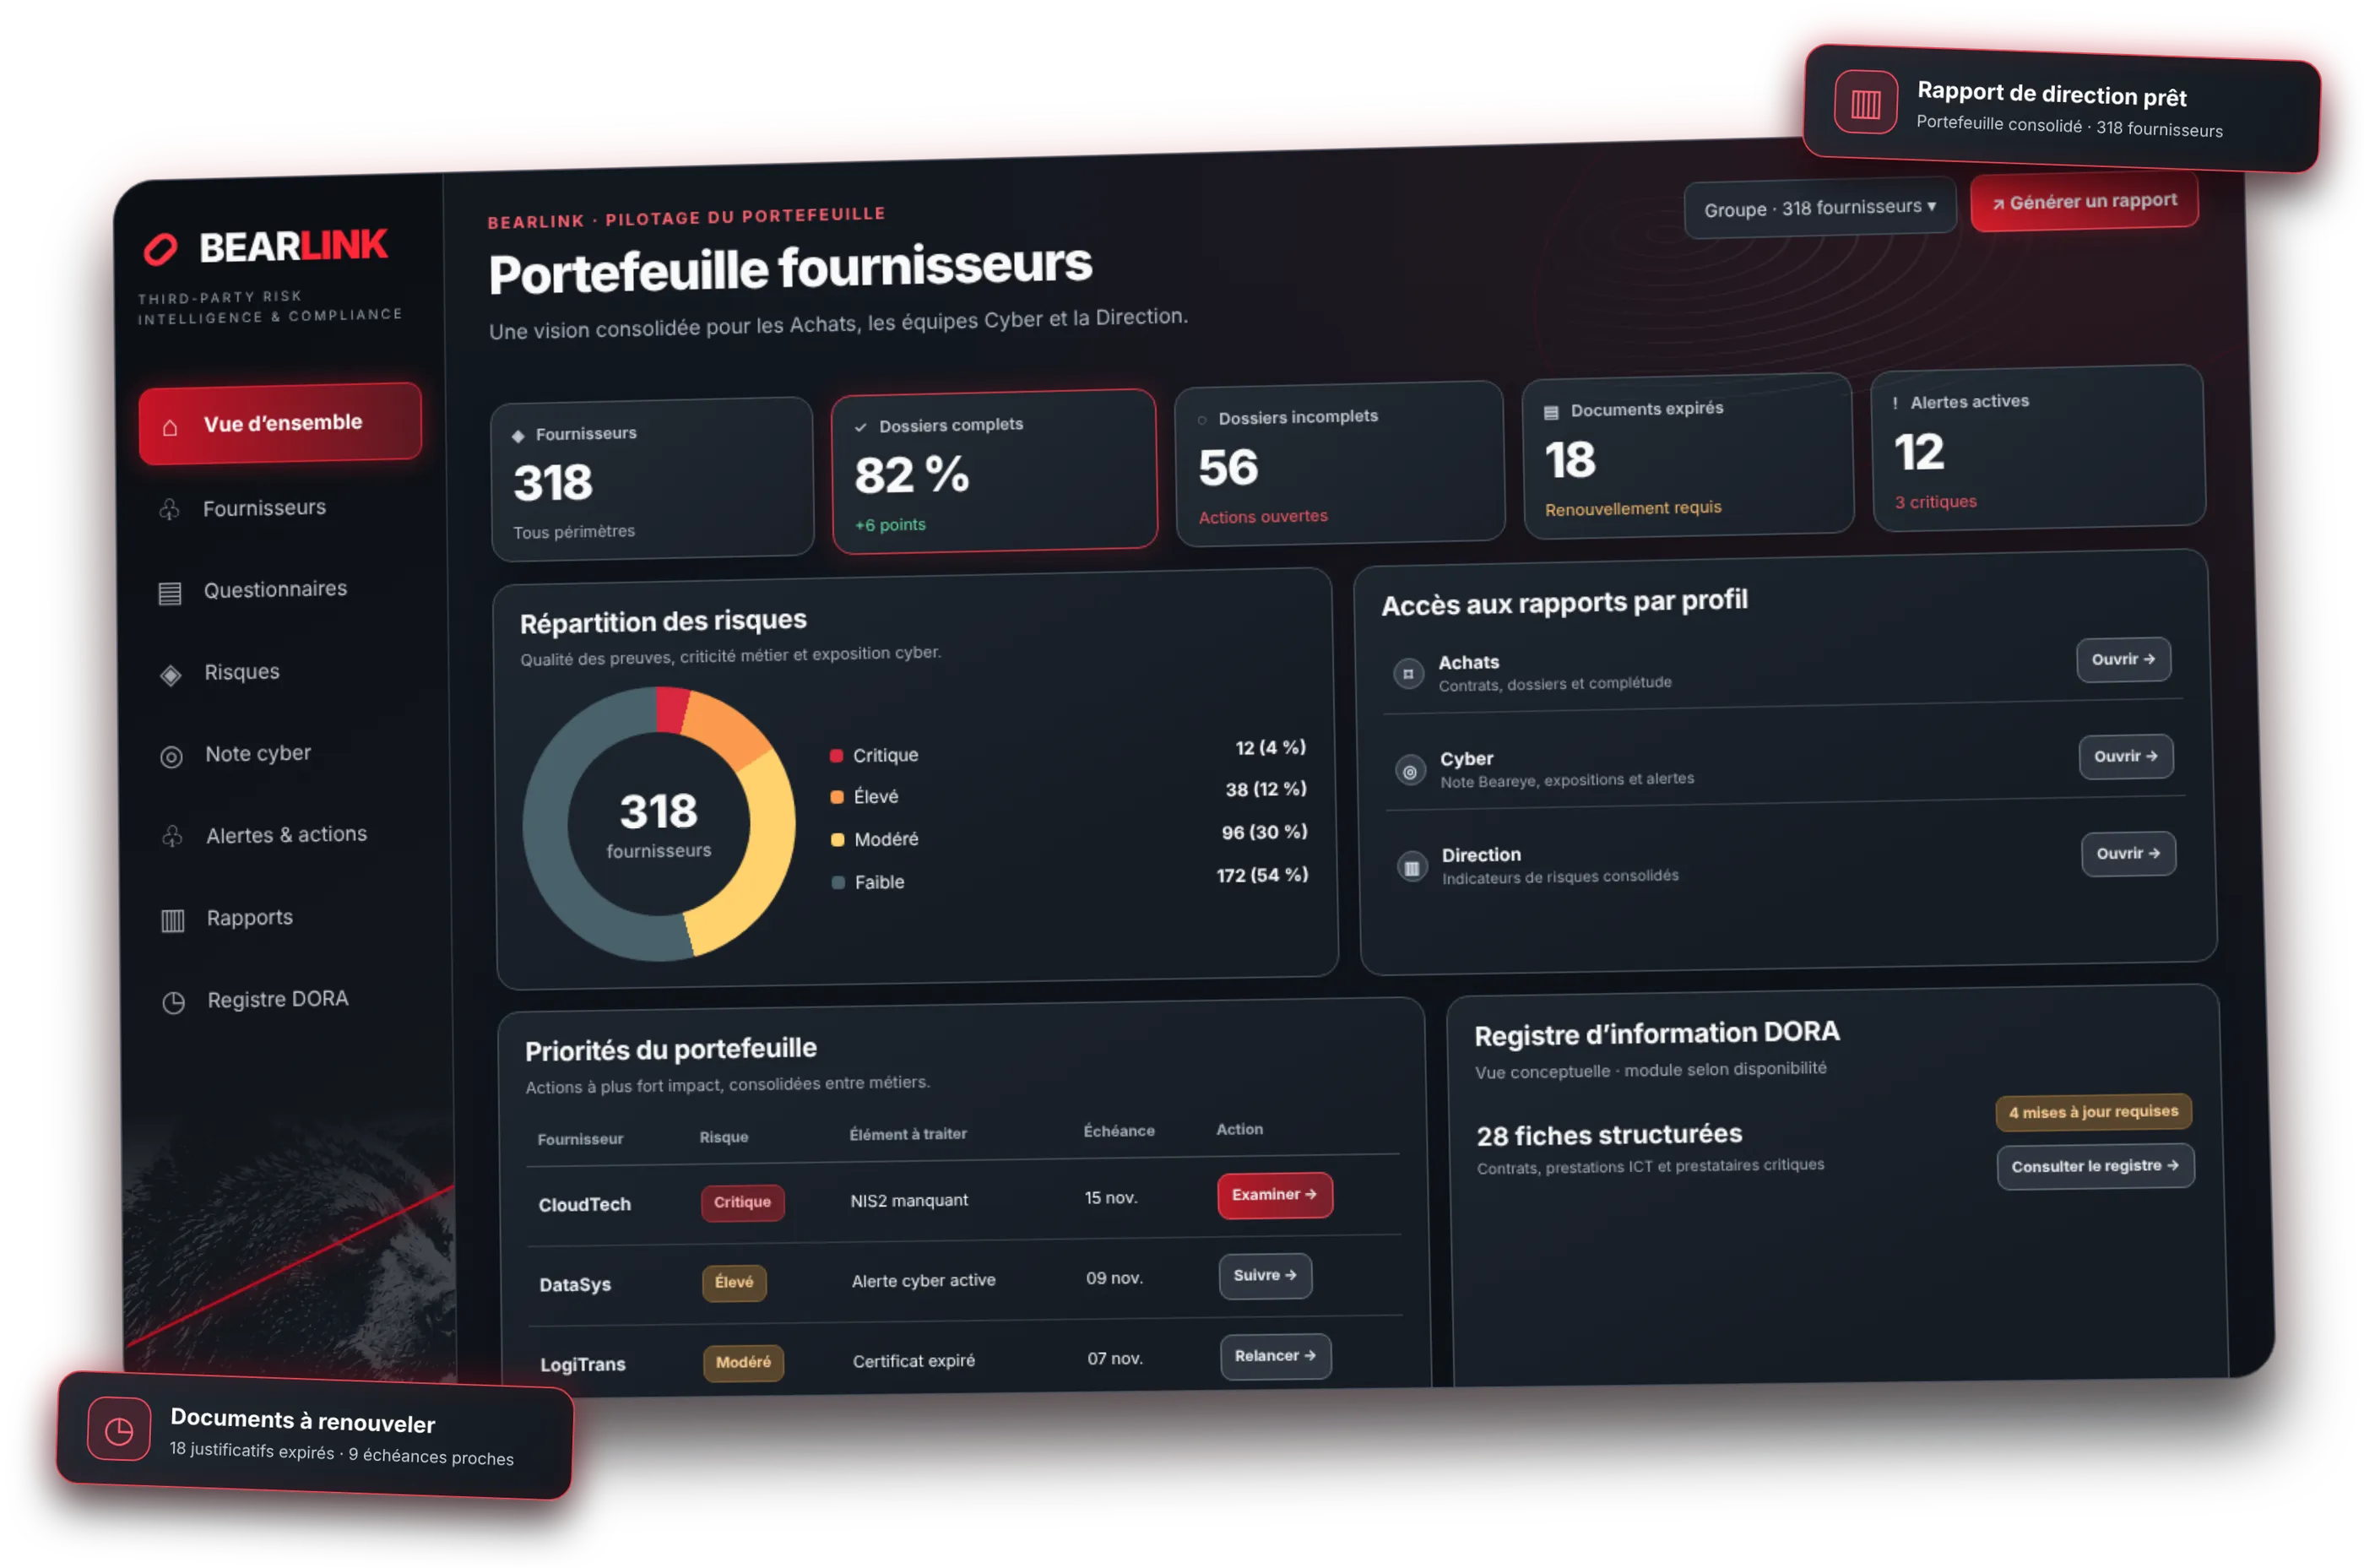
Un dispositif fournisseur ne vaut que par le taux de dossiers complets et à jour. Bearlink suit ce taux, signale les dossiers incomplets et les documents expirés, et donne à chaque profil sa lecture : rapport Achats orienté conformité et contrat, rapport Cyber orienté surface d’attaque, synthèse pour la direction.
- Taux de complétude
- Dossiers incomplets et documents expirés
- Rapports par profil
Trois situations où le workflow fait la différence
Trois situations reviennent souvent : référencer un fournisseur critique avant la signature, mener la campagne annuelle de mise à jour des dossiers, réagir quand l’exposition cyber d’un fournisseur en cours de contrat se dégrade. Dans les trois cas, Achats, RSSI et juridique partagent la même fiche et une décision tracée.
-
Référencer un fournisseur critique
Avant la signature, les Achats ouvrent la fiche, le fournisseur dépose ses pièces et le RSSI qualifie son exposition. Le juridique valide les clauses : le contrat part avec un dossier complet et une décision tracée.
-
Mettre à jour le portefeuille
Lors de la campagne annuelle, les relances partent automatiquement et le tableau de bord montre les dossiers incomplets ou expirés. Chaque fonction voit ce qui reste à obtenir, fournisseur par fournisseur.
-
Réagir à une dégradation cyber
En cours de contrat, une alerte signale la dégradation de l’exposition d’un fournisseur. Le RSSI ouvre un plan d’action, les Achats le portent auprès du fournisseur et la résolution reste tracée dans la fiche.
Sources et références
- Directive (UE) 2022/2555 (NIS2), article 21, sécurité de la chaîne d’approvisionnement, EUR-Lex
- Règlement (UE) 2022/2554 (DORA), chapitre V, risque lié aux prestataires tiers de services TIC, EUR-Lex
- Règlement (UE) 2016/679 (RGPD), article 28, sous-traitants, EUR-Lex
- Loi n° 2016-1691 du 9 décembre 2016 relative à la transparence, à la lutte contre la corruption et à la modernisation de la vie économique (Sapin II), Légifrance
- Loi n° 2017-399 du 27 mars 2017 relative au devoir de vigilance des sociétés mères et des entreprises donneuses d’ordre, Légifrance
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qui doit piloter la gestion du risque fournisseur : les Achats ou le RSSI ?
Aucune fonction ne peut le porter seule. Les Achats pilotent le référencement, le contrat et la relation ; le RSSI apporte l’évaluation cyber ; le juridique interprète les obligations et arbitre les dérogations. Le plus efficace est un workflow partagé, où chacun intervient à son étape sur la même fiche fournisseur.
Comment adapter la diligence à la criticité d’un fournisseur ?
Partez de la criticité : usage du fournisseur, accès à vos données ou à vos systèmes, dépendance de votre activité. Un fournisseur peu critique fournit ses documents obligatoires ; un fournisseur critique répond en plus aux questionnaires de due diligence et fait l’objet d’une surveillance cyber continue. La profondeur suit le risque.
Faut-il demander quelque chose au fournisseur ?
Non pour l’exposition cyber : elle est observée de l’extérieur, sans rien demander au fournisseur. Les documents de conformité et les réponses aux questionnaires, eux, sont recueillis via le portail fournisseur. Les deux volets cohabitent dans la même fiche tiers.
L’évaluation cyber remplace-t-elle la conformité documentaire ?
Non. Ce sont deux volets complémentaires du même dispositif. La conformité documentaire prouve que le fournisseur est en règle, l’évaluation cyber révèle son exposition réelle. Bearlink réunit les deux dans une seule fiche, consultée par les Achats, le RSSI et le juridique.
Les Achats peuvent-ils exploiter l’évaluation cyber sans être experts ?
Oui. Bearlink produit un rapport Achats lisible, orienté conformité et contrat, et un rapport Cyber plus technique pour le RSSI. Chaque profil lit la même donnée à son niveau, sans expertise cyber requise côté Achats, ce qui facilite la décision commune entre les fonctions.
Que faire si un fournisseur critique ne coche pas toutes les cases ?
Documentez une dérogation plutôt que de fermer les yeux. La décision est motivée, datée, validée par les fonctions concernées et assortie d’un plan d’action avec échéance. Le fournisseur reste sous surveillance renforcée jusqu’à la levée des écarts, et la trace facilite la démonstration de conformité.
Déroulez le workflow sur un de vos fournisseurs
Choisissez un fournisseur critique. Une démonstration déroule son dossier dans Bearlink, de l’onboarding à la décision : documents vérifiés, diligence adaptée, exposition cyber et plan d’action, sur une même fiche.