BEAROPS : la cybersécurité offensive souveraine, de la Red Team à l’IA
BEAROPS est un éditeur français de cybersécurité offensive. Ses équipes viennent du terrain : Red Team, test d’intrusion, Active Directory, OSINT. BEAROPS montre l’exposition d’une organisation comme un attaquant la voit, chez elle et chez ses fournisseurs, puis mesure la baisse du risque dans le temps. Deux voies : s’équiper d’une plateforme, ou confier une mission.
- Équipe issue du terrain offensif
- Données hébergées en France chez OVHcloud
- Sans exposition au Cloud Act
Deux façons de travailler avec BEAROPS
BEAROPS répond à deux besoins distincts. Vous voulez équiper vos équipes d’une plateforme continue : la suite Beareye, Bearlink et Bearsploit s’active depuis un portail unique. Vous voulez confier une mission ponctuelle à des experts : les prestations de test d’intrusion, de Red Team et d’OSINT sont réalisées par les équipes BEAROPS.
Suite logicielle · par abonnement
M’équiper d’une plateforme
Beareye pour l’exposition, Bearlink pour le risque fournisseur, Bearsploit pour les équipes offensives.
Découvrir la suite souverainePrestations · sur devis
Confier une mission
Test d’intrusion, Red Team, OSINT, réalisés par nos experts.
Voir les services
Une suite souveraine, trois produits, un portail
La suite BEAROPS réunit trois produits accessibles depuis un portail de connexion unique et un socle technologique commun. Beareye gère l’exposition cyber de l’organisation. Bearlink étend cette lecture aux fournisseurs. Bearsploit outille les équipes de pentest. Chaque produit s’achète seul ; ensemble, ils partagent la même donnée sans nouvelle intégration.
| Produit | Pour qui | Ce qu’il résout | Signature |
|---|---|---|---|
| Beareye | RSSI, CISO, DSI | Outils éclatés, exposition non maîtrisée, risque impossible à prouver | From Red Team to AI |
| Bearlink | Achats, Conformité, DAF ; RSSI prescripteur | Conformité fournisseurs chronophage, cyber fournisseur invisible | Supply ne rime plus avec faille |
| Bearsploit | Équipes pentest internes, MSSP, cabinets | Missions longues, reconnaissance et rédaction chronophages | Faster, Deeper |
Les angles morts que vous ne pouvez plus ignorer
Un RSSI accumule des outils qui ne se parlent pas, une surface d’exposition qui change chaque semaine, des fournisseurs dont personne ne connaît le niveau de sécurité, et une direction qui réclame la preuve que le risque baisse. BEAROPS traite ces quatre points sur une même donnée.
Outils cyber éclatés
Une seule plateforme centralise vulnérabilités, plan d’action et preuves.
Surface d’exposition non maîtrisée
Découverte continue, externe et interne, validée par la Red Team automatisée :la gestion continue de l’exposition.
Fournisseurs opaques
Notation cyber native de chaque tiers, produite par les moteurs Beareye.
Impossible de prouver la baisse du risque
Indicateurs MTTR et SLA, rapports prêts pour la direction.
BEAROPS prouve avant d’affirmer
BEAROPS ouvre chaque relation par une preuve sur votre propre périmètre, pas par une démonstration générique. Le Cyberscore Beareye analyse votre surface d’attaque externe en 30 minutes. Le POC Bearlink restitue l’état réel d’un échantillon de vos fournisseurs. Le POC Bearsploit se lance sur une cible que vos équipes connaissent déjà.
Beareye
Cyberscore en 30 minutes
Bearlink
POC sur fournisseurs réels
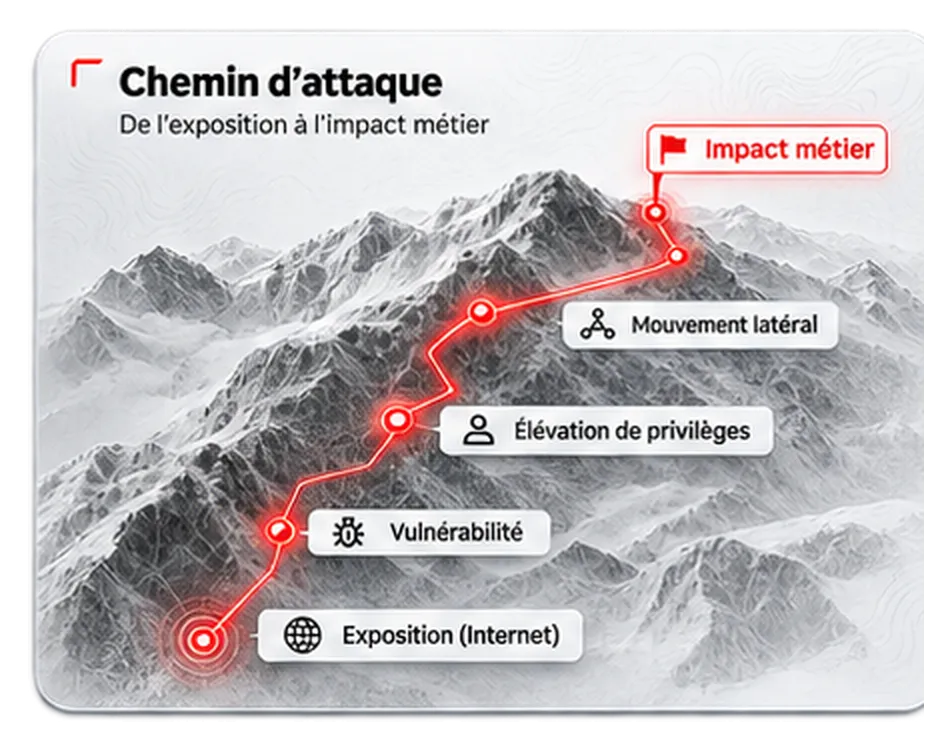
Bearsploit
POC en ligne sur cible connue
Préparer NIS2 et DORA avec des preuves, pas un score
BEAROPS aide à préparer et à documenter les mesures attendues par NIS2 et par le programme de tests de résilience de DORA (articles 24 et 25). La plateforme relie chaque constat aux obligations concernées et trace la correction dans le temps. BEAROPS décrit ces obligations sans se substituer à votre analyse juridique.
Une technologie développée en France
La souveraineté n’est pas la promesse de BEAROPS, c’est un attribut qui compte en fin de décision. La technologie est développée en France et n’est pas exposée au Cloud Act. Les données de Beareye sont hébergées en France chez OVHcloud, dont l’hébergement porte la certification ISO/IEC 27001.
Des organisations exigeantes nous font confiance
Comprendre l’exposition, la conformité et le risque tiers
Toutes les ressources cybersécuritéIdentifiants fuités sur le dark web : que faire ?
Qualifier la fuite, réinitialiser, révoquer les sessions, chercher les connexions suspectes, examiner le poste, évaluer l’obligation de notification RGPD, puis prévenir : un guide de réponse pas à pas.
- OSINT
Registre d’information DORA : contenu et remise
Ce que doit contenir le registre d’information DORA, qui le tient, comment il est remis à l’ACPR, les erreurs de données les plus fréquentes, et comment le relier au risque cyber réel des prestataires.
- NIS2 et DORA
- TPRM
Évaluation cybersécurité d’un fournisseur
Classer les fournisseurs par criticité, puis croiser trois sources de preuve : le déclaratif, le documentaire et l’observation externe. Ce que chacune démontre, ce qu’elle ne démontre pas, et un exemple type.
- TPRM
Questions fréquentes
Qu’est-ce que BEAROPS exactement ?
BEAROPS est un éditeur français de cybersécurité offensive, basé à Vannes. L’entreprise propose une suite logicielle souveraine (Beareye, Bearlink, Bearsploit) et des prestations humaines de test d’intrusion, de Red Team et d’OSINT. Son approche vient du terrain offensif, industrialisée par l’IA.
Quelle différence entre la suite logicielle et les prestations ?
La suite est une plateforme que vos équipes utilisent en continu, par abonnement. Les prestations sont des missions ponctuelles réalisées par les experts BEAROPS, sur devis. Un test d’intrusion humain et la Red Team automatisée de Beareye sont complémentaires, jamais interchangeables.
Faut-il acheter les trois produits ensemble ?
Non. Beareye, Bearlink et Bearsploit s’achètent séparément. Ils partagent un portail unique et un socle commun, ce qui permet d’en activer un second dans le même environnement, sans nouvelle intégration, quand le besoin apparaît.
Où sont hébergées les données ?
Les données de Beareye sont hébergées en France chez OVHcloud. La certification ISO/IEC 27001 citée est celle de l’hébergeur OVHcloud.
BEAROPS aide-t-il à être conforme NIS2 et DORA ?
BEAROPS aide à préparer et à documenter les mesures attendues, et à tracer les tests de résilience prévus aux articles 24 et 25 de DORA. BEAROPS ne vous rend pas conforme : la conformité relève de votre organisation et de son analyse juridique.
Mesurez votre exposition en 30 minutes
Le Cyberscore Beareye analyse votre surface d’attaque externe et restitue les expositions prioritaires, lors d’un échange de 30 minutes avec un ingénieur BEAROPS. Vous préférez confier une mission ? Demandez un devis.