Beareye · Module
Cyber Threat Intelligence : transformer les signaux de menace en décisions
Par Steven Carrier Mis à jour le
Le module CTI du Command Center de Beareye rassemble les signaux de menace qui vous concernent : données fuitées, activité sur le dark web, usurpation de marque, techniques d’attaque connues. Il les enrichit, les met en contexte avec votre exposition, et les traduit en décisions priorisées. La CTI ne produit pas un flux d’alertes de plus, elle produit du sens.
- Fuites et dark web surveillés
- Cartographie MITRE ATT&CK
- Développé en France
Des flux de menace que personne n’a le temps d’exploiter
Les sources de renseignement abondent, mais un RSSI n’a ni le temps ni l’équipe pour trier des flux génériques et en extraire ce qui le concerne vraiment. Une alerte utile se noie dans le bruit. La CTI de Beareye filtre selon votre exposition réelle et hiérarchise ce qui mérite une action.
Du signal brut à la décision
-
Collecter
Sources ouvertes, dark web , fuites, indicateurs techniques.
-
Enrichir
Contexte, attribution prudente, recoupement des sources.
-
Corréler
Mise en relation avec votre surface d’attaque et vos actifs.
-
Diffuser
Alertes priorisées et rapports exploitables par vos équipes.
Que surveille la CTI de Beareye ?
La CTI de Beareye couvre l’ OSINT sur votre organisation et vos sites physiques, la cartographie des informations fuitées sur le dark web (identifiants, courriels, documents, coordonnées bancaires), la génération de la matrice MITRE ATT&CK et son mappage sur les kill chains d’attaquants, ainsi que l’analyse des CVE.
-
OSINT organisation et sites
Ce que les sources ouvertes révèlent de votre organisation, de vos dirigeants et de vos sites physiques.
-
Dark web et fuites
Identifiants, courriels, documents et coordonnées bancaires retrouvés hors de votre périmètre.
-
MITRE ATT&CK et kill chains
Les tactiques et techniques des attaquants qui visent votre secteur, reliées à leurs scénarios d’attaque.
-
Analyse des CVE
Les vulnérabilités publiées, rapprochées des technologies réellement présentes chez vous.
Situer la menace sur des référentiels reconnus
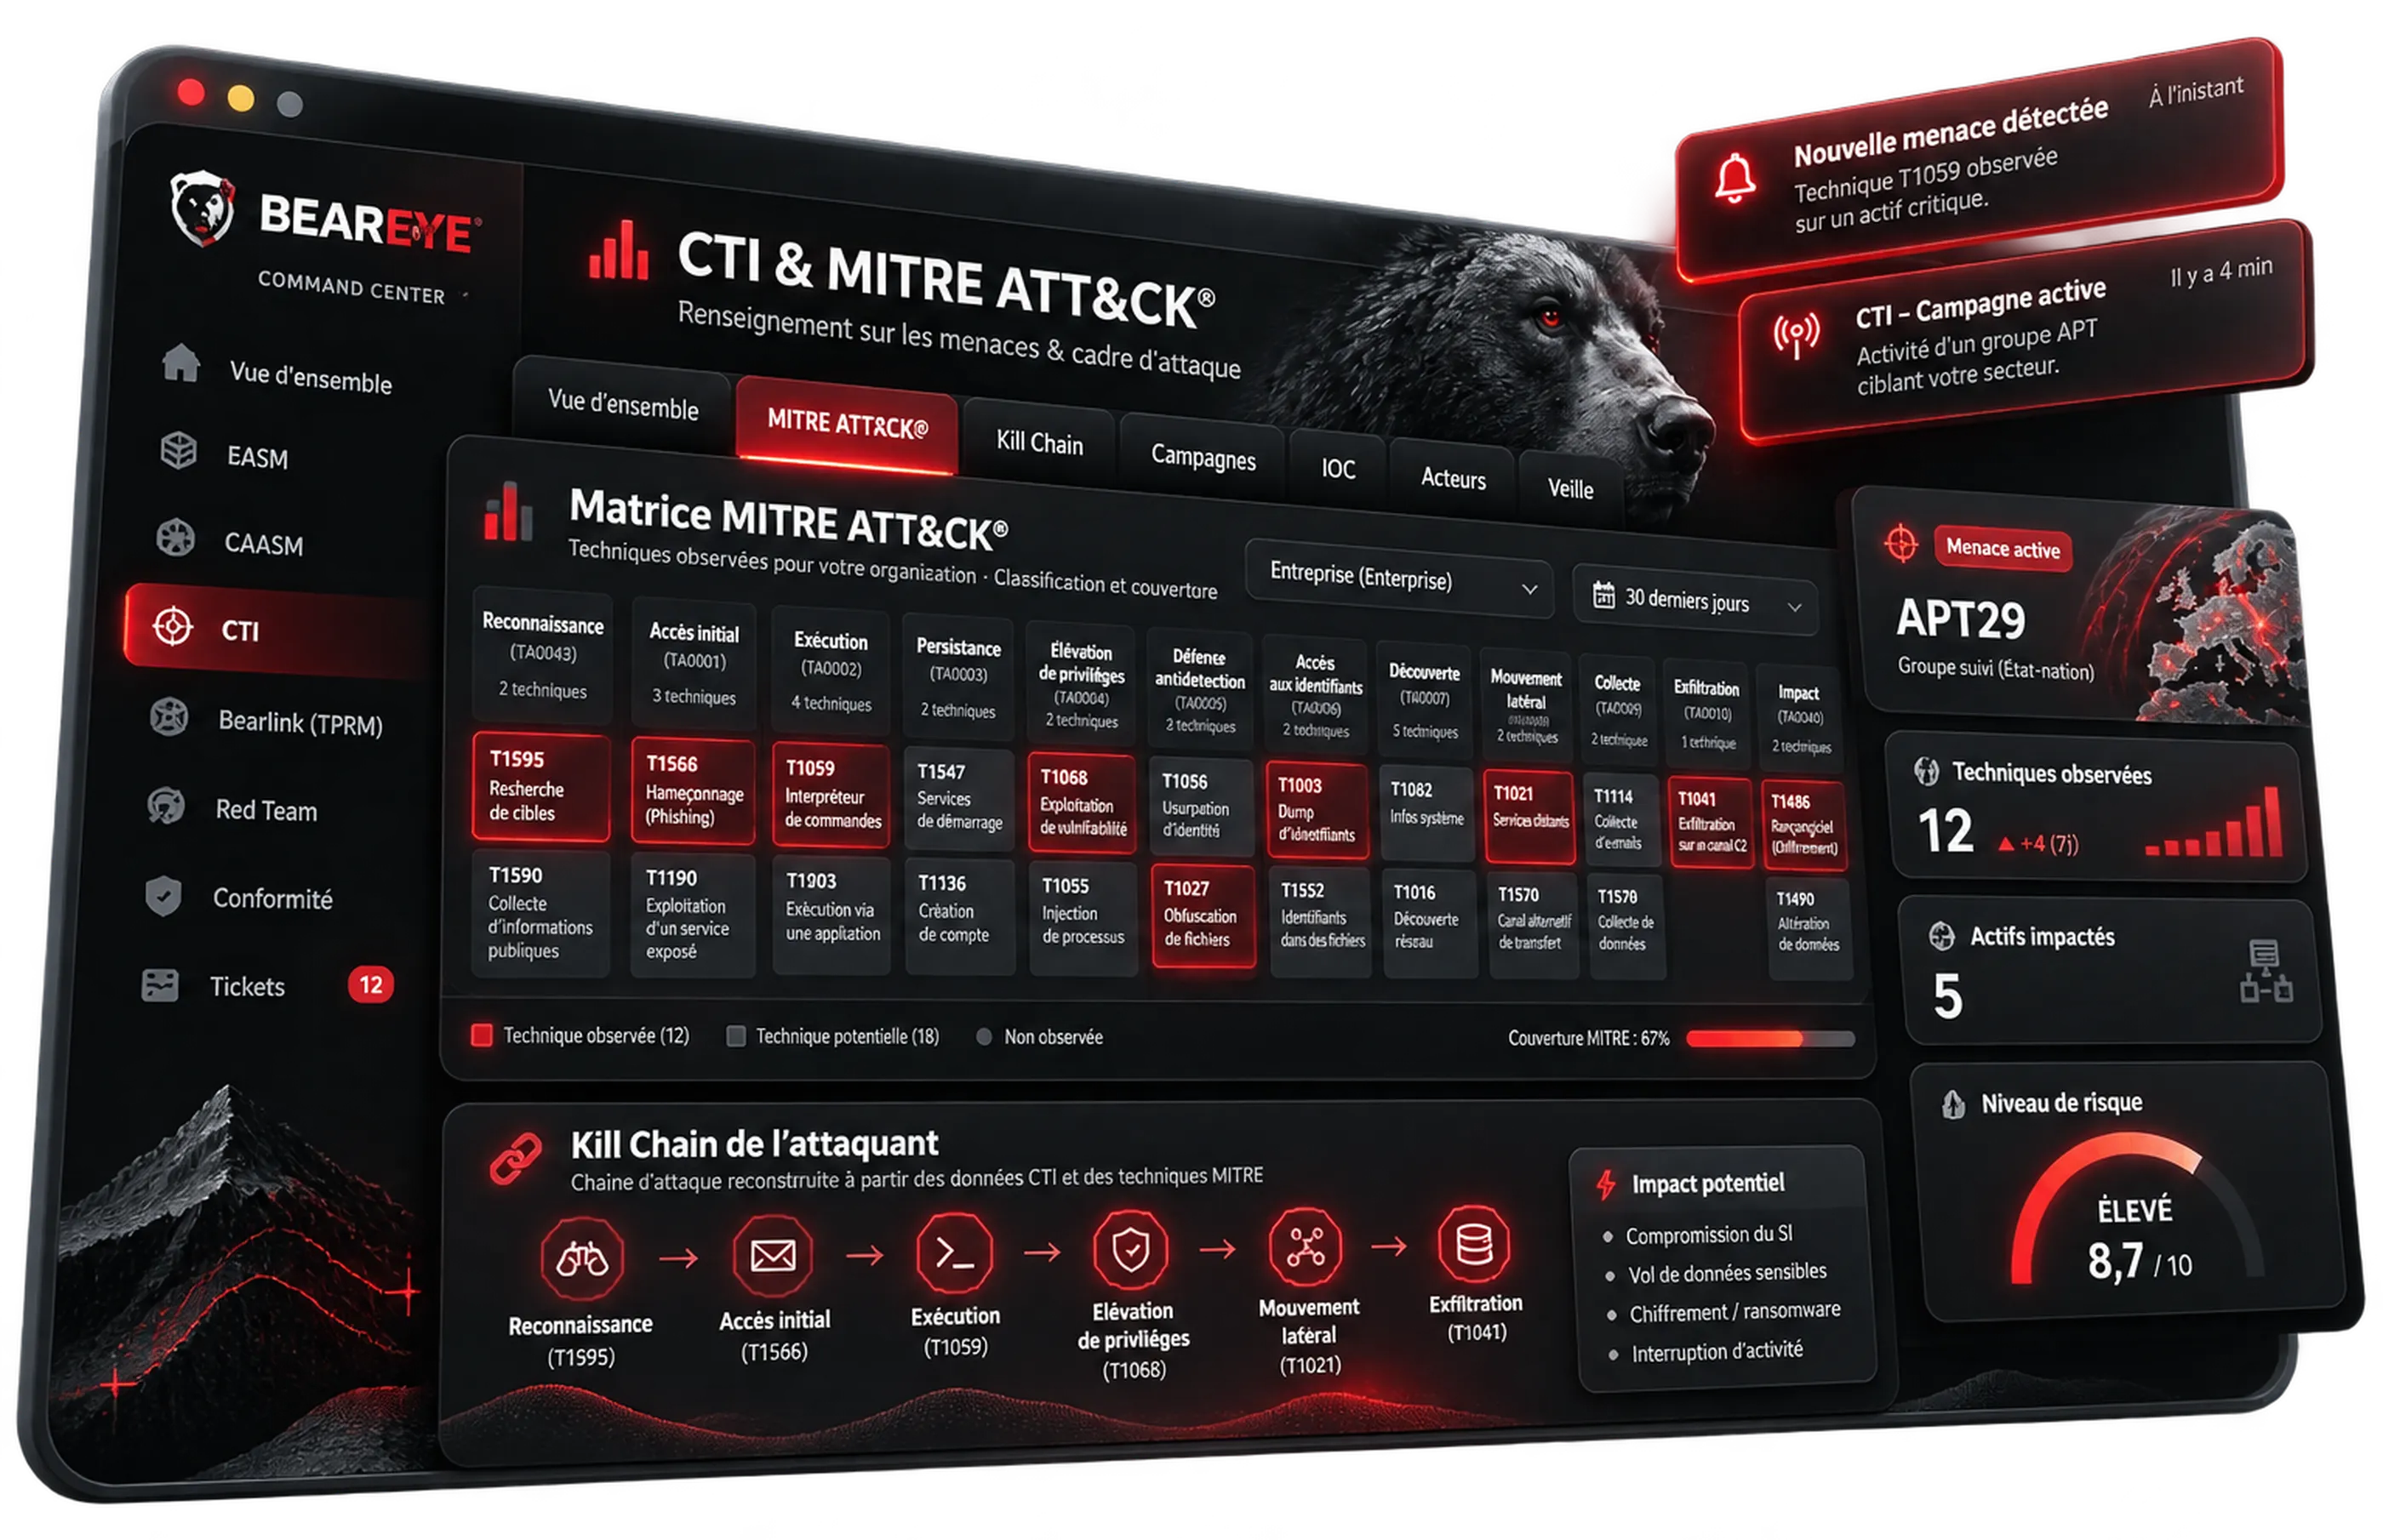
Beareye génère automatiquement la matrice MITRE ATT&CK à partir des données collectées et la relie aux kill chains d’attaquants avancés. Le RSSI voit quelles tactiques et techniques le concernent réellement, et peut prioriser ses défenses sur les scénarios les plus probables pour son secteur.
CTI ou OSINT : quelle différence ?
L’OSINT collecte l’information brute en sources ouvertes sur votre organisation. La CTI est le processus complet qui enrichit cette information, y ajoute le dark web et les techniques d’attaque, puis en tire des décisions. L’OSINT est une source de la CTI, pas son équivalent.
| Critère | OSINT | CTI |
|---|---|---|
| Nature | Collecte de sources ouvertes | Cycle complet de renseignement : collecter, enrichir, corréler, diffuser |
| Sources | Informations publiquement accessibles sur votre organisation, vos sites et vos collaborateurs | Sources ouvertes, plus dark web, données fuitées, indicateurs techniques et référentiels comme MITRE ATT&CK |
| Question traitée | Qu’est-ce qui est exposé sur nous ? | Quelles menaces nous visent, comment, et que faire ? |
| Résultat | Ce qui est exposé sur vous | Décisions priorisées face à la menace |
| Dans Beareye | Surveillance OSINT continue | Module CTI, qui intègre l’OSINT parmi ses sources |
Quelles techniques d’attaque reviennent le plus souvent ?
Dans les malwares de 2025 analysés par Picus Security, les trois techniques MITRE ATT&CK les plus fréquentes sont l’injection de processus (T1055), l’exécution de commandes et de scripts (T1059) et le vol d’identifiants dans les magasins de mots de passe (T1555), présent dans 23 % des échantillons. Un même échantillon peut combiner plusieurs techniques. Ce classement sert à ajuster les scénarios de validation et les priorités de surveillance.
Repère externe, hors données BEAROPS : Picus Security, Red Report 2026, 1 084 718 échantillons de malwares de l’année 2025 analysés.
Sources et références
- Picus Security, Red Report 2026 : les dix techniques MITRE ATT&CK les plus fréquentes
- MITRE ATT&CK, The MITRE Corporation
- National Vulnerability Database (CVE), NIST
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qu’est-ce que la Cyber Threat Intelligence ?
La CTI est le renseignement sur la menace : le processus de collecte, d’enrichissement et de mise en contexte des signaux d’attaque pour en tirer des décisions de sécurité. Elle répond à la question : quelles menaces me concernent, et que faire.
Quelle différence entre la CTI et l’OSINT ?
L’OSINT est la collecte d’informations en sources ouvertes. La CTI est le cycle complet qui exploite cette collecte, y ajoute le dark web et les techniques d’attaque, puis produit des décisions priorisées. L’OSINT alimente la CTI.
La CTI de Beareye surveille-t-elle le dark web ?
Oui. Le module cartographie les informations fuitées sur le dark web : identifiants, courriels, documents, coordonnées bancaires. Ces fuites sont corrélées à votre exposition pour distinguer une fuite ancienne et inoffensive d’un risque actif.
Qu’apporte la matrice MITRE ATT&CK dans Beareye ?
Beareye génère automatiquement la matrice MITRE ATT&CK à partir des données collectées et la relie aux kill chains d’attaquants. Vous voyez quelles techniques vous concernent réellement et pouvez prioriser vos défenses sur les scénarios les plus probables.
Voyez la menace qui vous concerne vraiment
Une démonstration du module CTI montre les signaux de menace qui touchent votre organisation, corrélés à votre exposition réelle, sur votre propre périmètre.