Beareye · Exposition
CAASM : unifier l’inventaire de vos actifs et leur exposition
Par Steven Carrier Mis à jour le
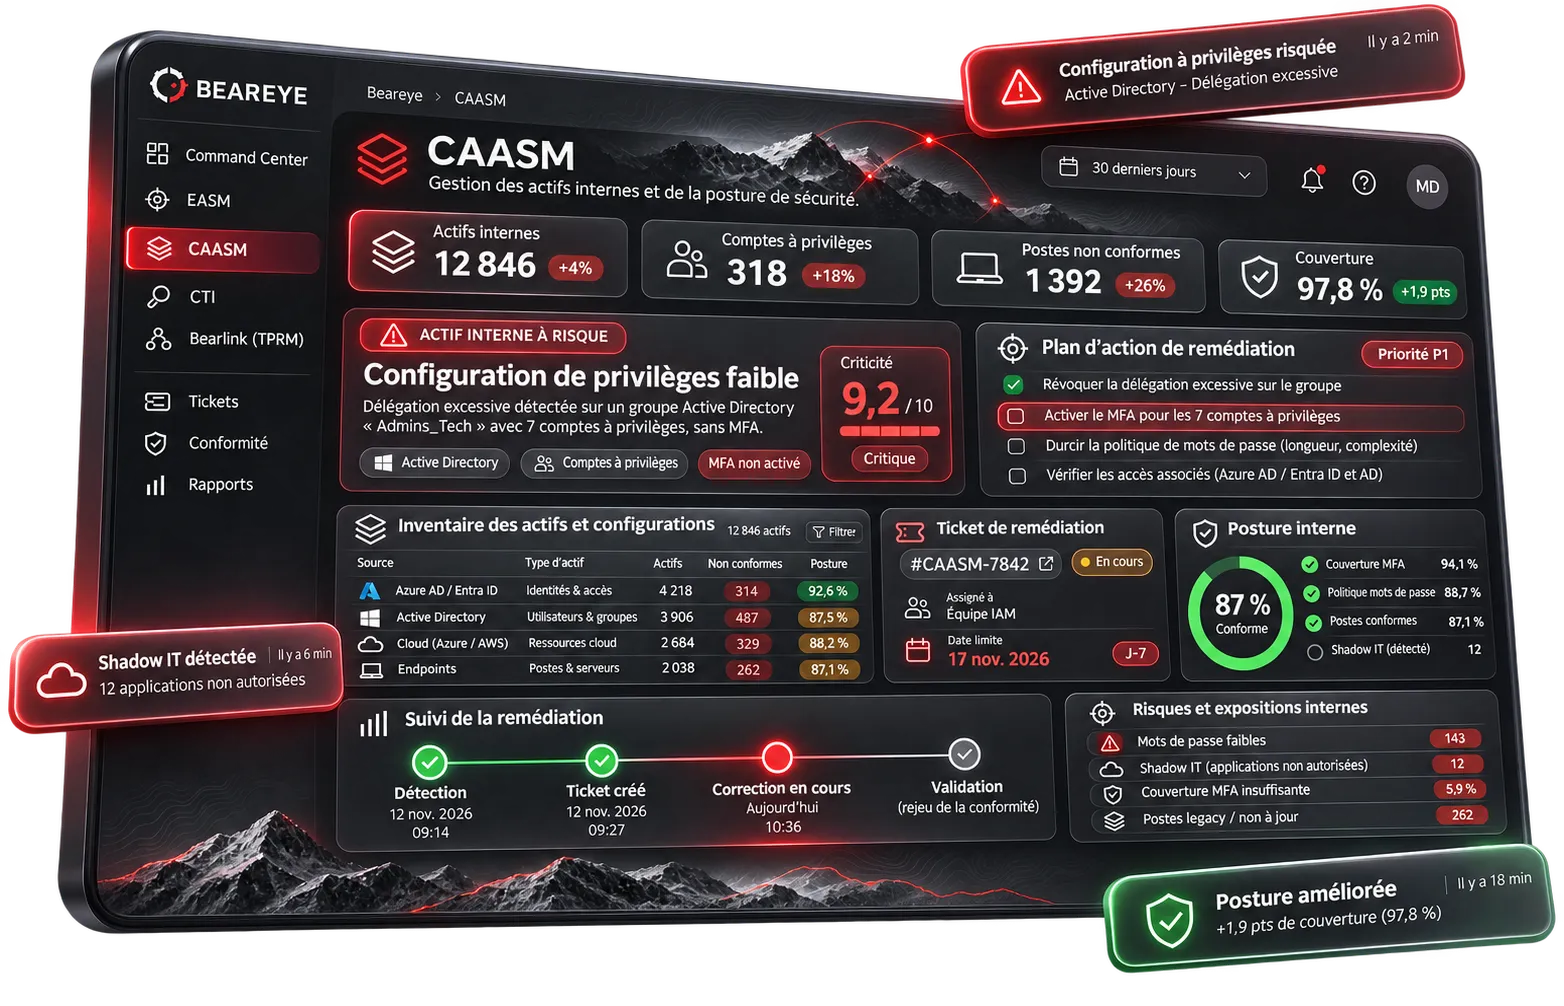
Le module CAASM de Beareye consolide l’inventaire de vos actifs internes et cloud à partir de vos sources existantes : Active Directory, Azure, O365, GCP, équipements industriels. Il normalise et dédoublonne ces actifs, révèle les relations entre eux, contrôle la segmentation réseau, et met en évidence les chemins d’attaque que ces actifs rendent possibles.
- Inventaire unifié
- IT, OT et cloud
- Développé en France
Un inventaire qui vit dans dix outils
Les actifs d’une organisation se répartissent entre l’annuaire, les consoles cloud, les outils de gestion de parc et des tableurs. Aucune de ces sources n’a la vue complète. Un actif oublié, mal segmenté ou sur-privilégié devient un point d’entrée. Le CAASM réunit ces sources et rend l’inventaire exploitable.
Quelles sources d’actifs le CAASM réunit-il ?
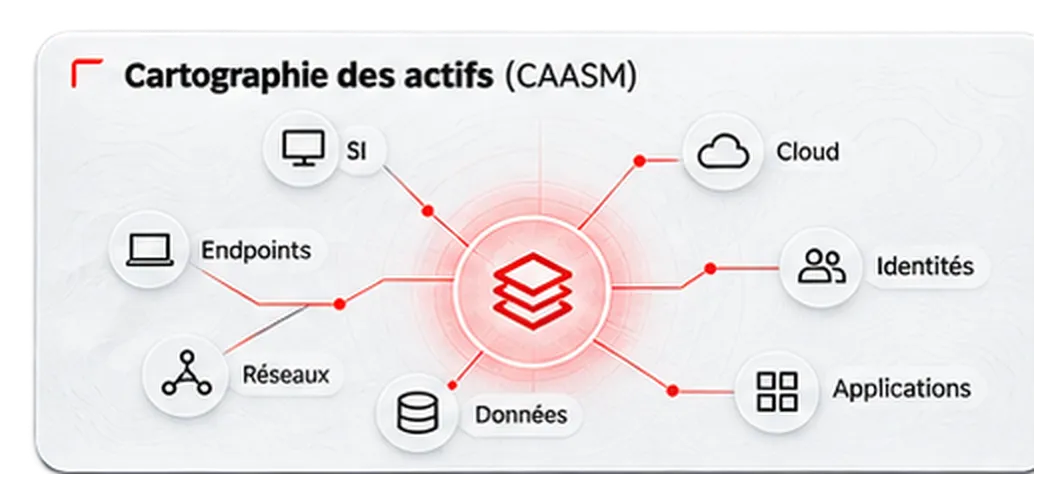
Le module CAASM de Beareye agrège les actifs issus d’Active Directory, d’Azure, d’O365 et de GCP, ainsi que les équipements de l’Internet des objets et les automates industriels. Il contrôle aussi la segmentation des VLAN pour repérer les cloisonnements manquants.
-
Active Directory
Comptes, groupes, machines et droits, pour repérer les comptes dormants et les privilèges excessifs.
-
Azure, O365, GCP
Ressources, identités et configurations cloud, rapprochées des actifs internes.
-
IoT et automates industriels (OT)
Équipements connectés et automates, souvent absents des outils de gestion de parc.
-
Segmentation des VLAN
Contrôle des cloisonnements, pour repérer les zones qui communiquent alors qu’elles ne le devraient pas.
D’une liste d’actifs à une carte d’exposition
-
Normaliser
Un format commun pour des actifs venus de sources hétérogènes.
-
Dédoublonner
Un actif présent dans plusieurs sources devient une fiche unique.
-
Relier
Comptes, machines, droits et services sont mis en relation.
-
Révéler
Les chemins d’attaque que ces relations rendent possibles apparaissent.
Le CAASM alimente l’étape d’inventaire d’un programme de gestion continue de l’exposition ; pour situer cette démarche face à la gestion des vulnérabilités classique, comparer CTEM et gestion des vulnérabilités . Pour aller plus loin : Analyse des chemins d’attaque par graphe.
CAASM ou CMDB : quelle différence ?
Une CMDB recense les actifs pour la gestion informatique, sur une base déclarative. Le CAASM consolide l’inventaire interne et cloud dans une optique de sécurité : il relie chaque actif à son exposition, à ses droits et aux chemins d’attaque qu’il rend possibles.
| Critère | CMDB | CAASM |
|---|---|---|
| Objectif | Gestion IT | Inventaire de sécurité interne et cloud |
| Point de vue | Interne, déclaratif | Interne et cloud, avec accès |
Le CAASM est complémentaire de l’ EASM , qui observe votre exposition depuis l’extérieur, sans accès : voir la différence entre EASM et CAASM .
Quand un CAASM devient-il indispensable ?
-
Un parc IT et OT qui grossit avec les filiales
Chaque filiale arrive avec ses annuaires et ses outils : le CAASM les rassemble dans un inventaire unique, sans double saisie. -
Une migration cloud qui multiplie les actifs
Pendant la transition, des ressources coexistent sur site et dans le cloud : le CAASM suit les deux et signale celles qui échappent aux contrôles. -
Un audit de segmentation avant un projet industriel
Avant de relier un site industriel au reste du SI, le CAASM montre les VLAN et les flux qui exposent les automates.
Se brancher sur vos sources existantes
Le module CAASM se connecte à vos annuaires, vos consoles cloud et vos outils de parc pour agréger les actifs sans double saisie.
Combien d’actifs une première consolidation CAASM fait-elle apparaître ?
Lors d’une première consolidation avec Beareye, le module CAASM rapproche en médiane 56 sources d’inventaire par organisation. 99 % des actifs consolidés étaient absents de la CMDB, et jusqu’à 20 % des enregistrements étaient des doublons. L’inventaire de départ ne décrivait donc qu’une petite partie du parc réel.
Données agrégées et anonymisées issues de Beareye, module CAASM : 20 organisations, sur deux ans. Médiane des sources effectivement rapprochées par organisation ; actifs consolidés comparés à la CMDB initiale ; 20 % est la valeur maximale observée, pas une médiane.
Sources et références
Questions fréquentes
Qu’est-ce que le CAASM ?
Le CAASM (cyber asset attack surface management) consolide l’inventaire des actifs internes et cloud d’une organisation dans une optique de sécurité. Il relie machines, comptes, droits et services pour révéler les actifs oubliés et les chemins d’attaque qu’ils rendent possibles.
Le CAASM remplace-t-il ma CMDB ?
Non. La CMDB sert la gestion informatique. Le module CAASM de Beareye s’appuie sur vos sources existantes, dont la CMDB, pour produire une vue de sécurité : exposition, relations entre actifs et chemins d’attaque, ce qu’une CMDB ne fait pas.
Le CAASM couvre-t-il les environnements industriels (OT) ?
Oui. Le module intègre les équipements de l’Internet des objets et les automates industriels, en plus de l’IT et du cloud. Il contrôle également la segmentation des VLAN, un point sensible dans les environnements industriels.
Faut-il installer des agents sur chaque actif ?
Le module CAASM agrège les actifs à partir de vos sources existantes plutôt que d’imposer un agent partout. La suite expose une API qui permet de se connecter à tous les équipements et outils présents chez vous, pour simplifier et automatiser vos workflows.
Voyez tous vos actifs sur une même carte
Une démonstration du module CAASM montre comment Beareye consolide vos actifs internes et cloud et révèle leurs chemins d’attaque, sur votre propre contexte.