Beareye · Red Team automatisée
Breach and Attack Simulation : valider vos défenses en continu
Par Steven Carrier Mis à jour le
La Red Team automatisée de Beareye simule des attaques en continu pour vérifier ce qu’un adversaire pourrait réellement exploiter chez vous. Elle reconstitue les chemins d’attaque, du point d’entrée jusqu’à la cible, confirme l’exploitabilité des failles, et rejoue après correction. Là où un pentest est une photo annuelle, cette validation reste à jour semaine après semaine.
- Validation continue
- Exploitation non destructive
- Développé en France
Votre système change plus vite que vos audits
Un pentest annuel donne une image à une date. Or votre système d’information change chaque semaine : nouveaux services, correctifs, changements de configuration. Entre deux audits, des chemins d’attaque s’ouvrent sans que personne ne les voie. La validation continue comble cet angle mort, sans remplacer le pentest humain.
Scanner, pentest, Red Team, BAS ou CART : quelle différence ?
Un scanner liste des vulnérabilités. Un pentest humain explore en profondeur à une date. Une Red Team humaine simule un adversaire réel sur une mission. Le BAS et le CART automatisent cette logique offensive et la rejouent en continu. Beareye combine les deux : simulation d’attaque et rejeu automatisé permanent.
| Approche | Fréquence | Ce qu’elle prouve |
|---|---|---|
| Scanner | Continue | Présence de vulnérabilités |
| Pentest humain | Ponctuelle | Exploitabilité en profondeur à une date |
| Red Team humaine | Ponctuelle | Résistance face à un adversaire réaliste |
| BAS / CART (Beareye) | Continue | Exploitabilité réelle rejouée en permanence |
Vous évaluez aussi Pentera ? Comparer avec Pentera .
Reconstituer les chemins d’attaque réels
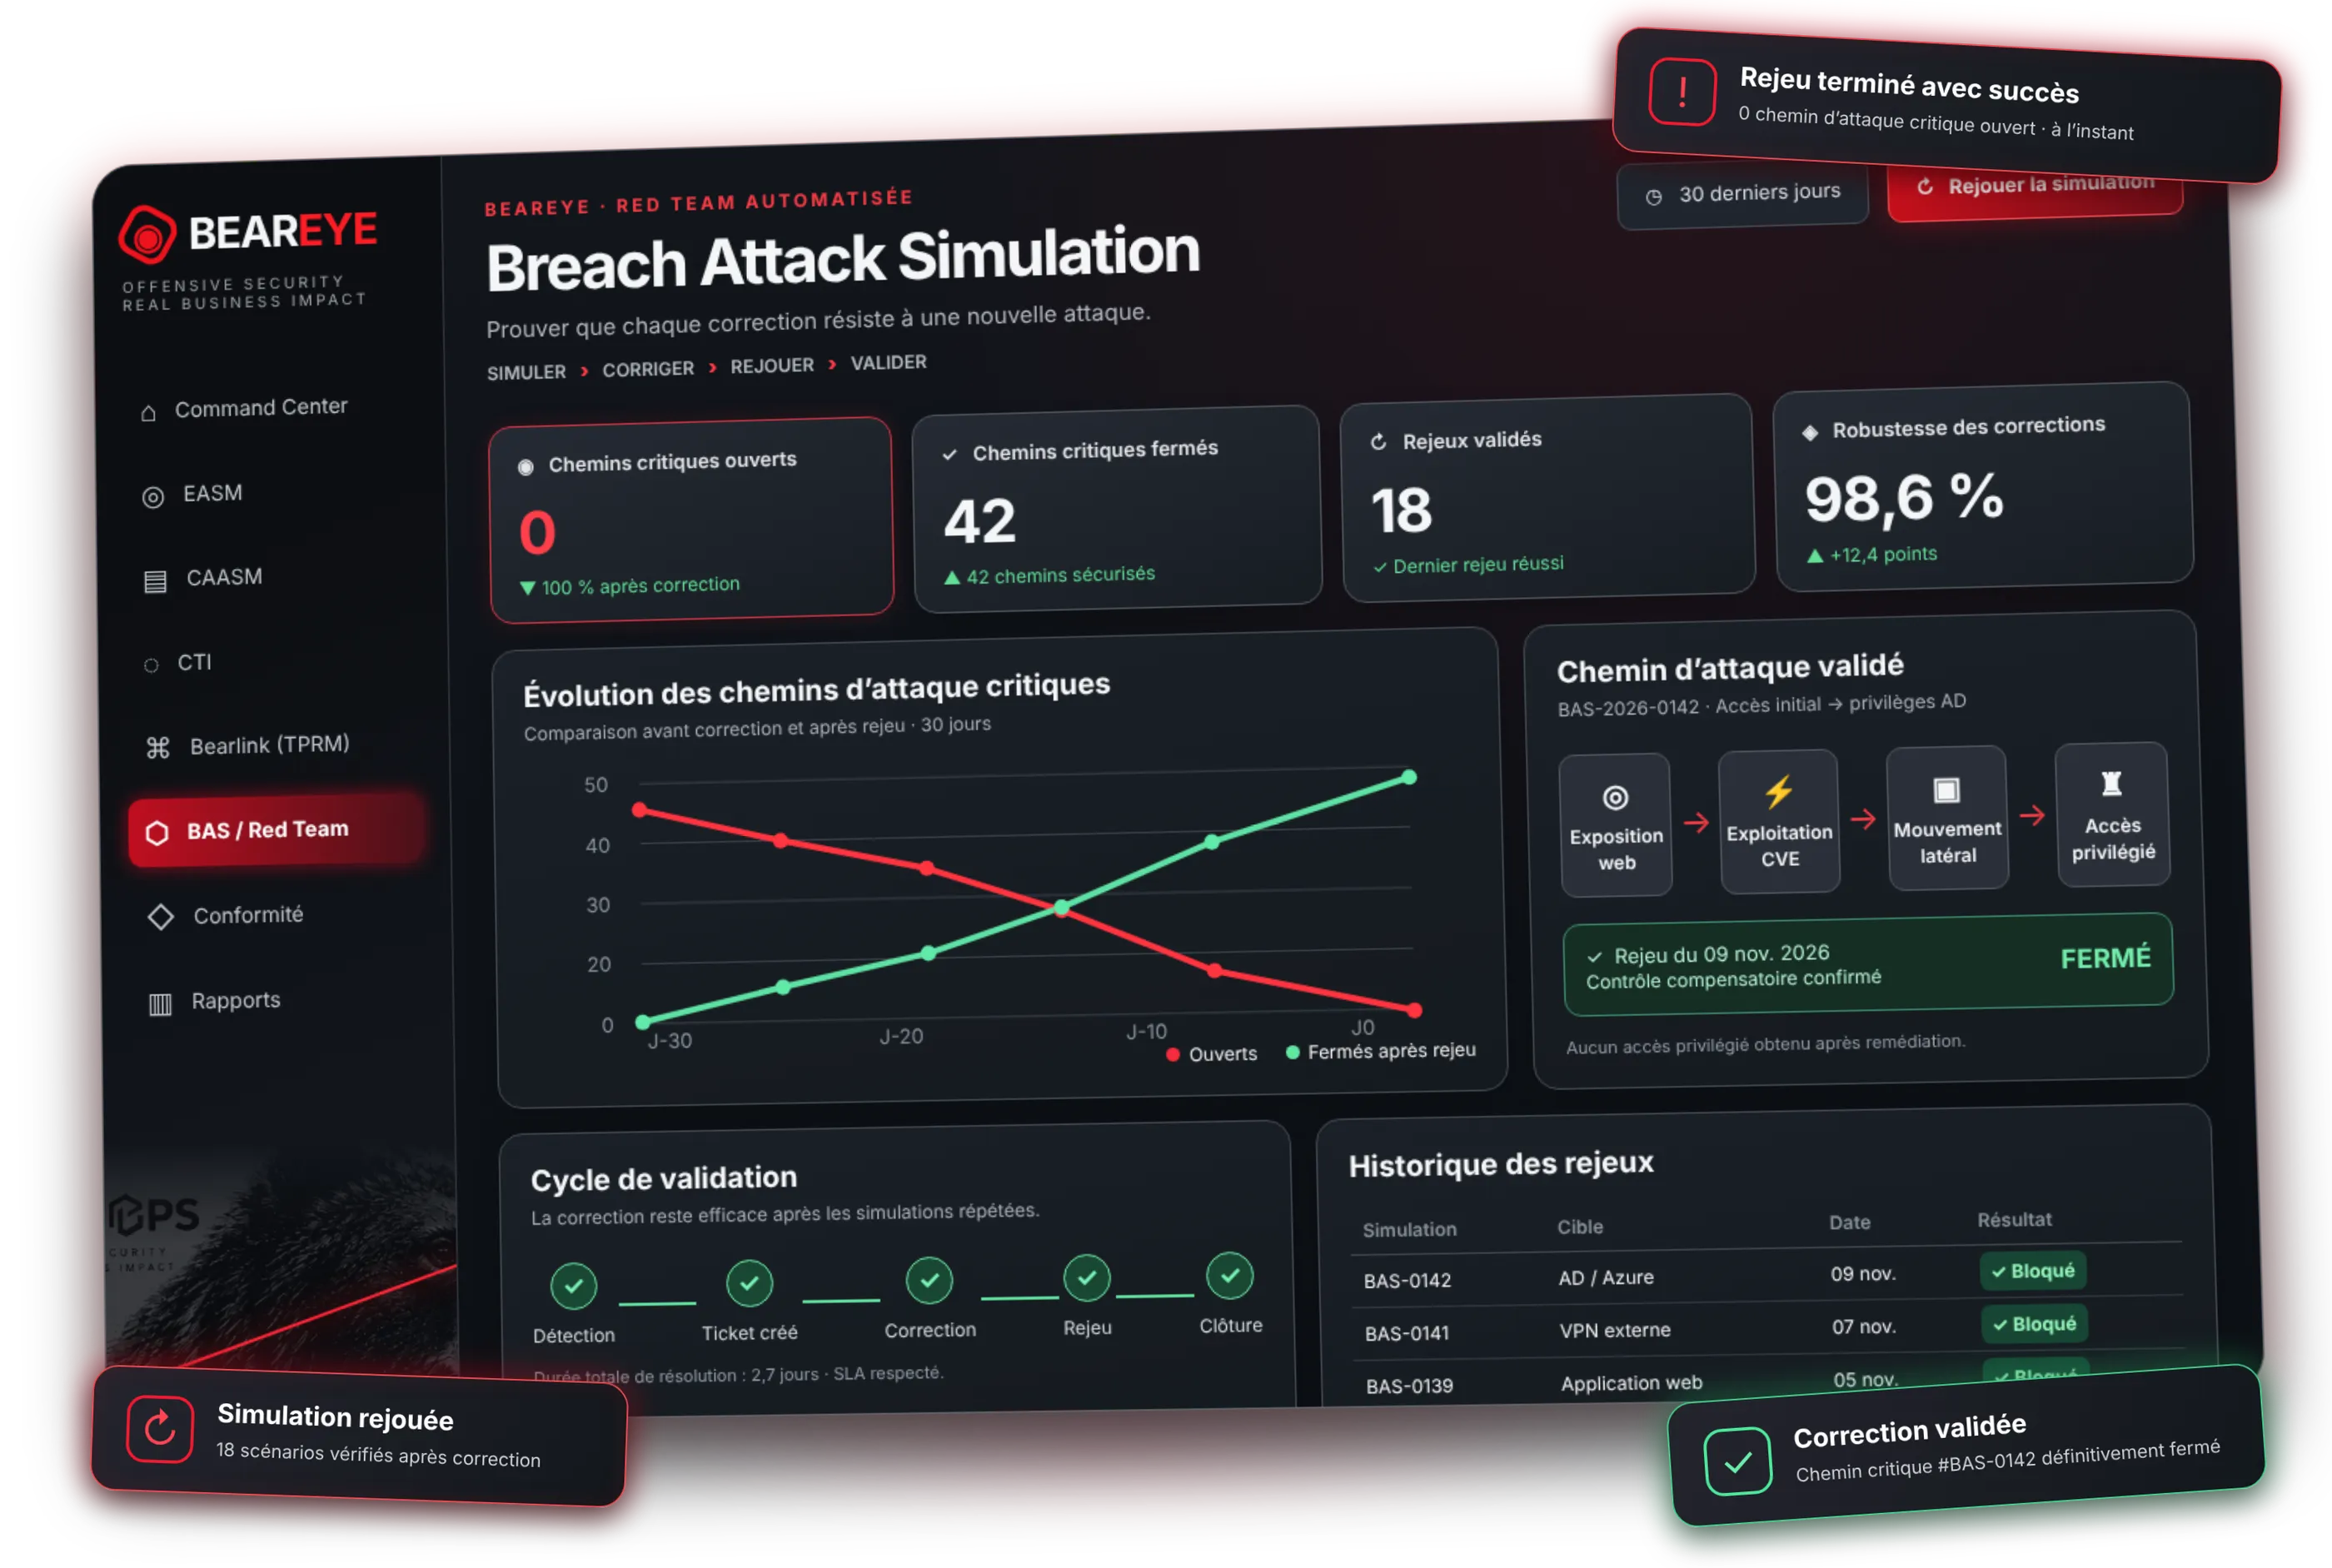
Beareye ne se limite pas à tester des scénarios connus : il enchaîne les faiblesses pour reconstituer des chemins d’attaque complets, avec rebond d’un actif à l’autre. Le graphe d’attaque montre comment un point d’entrée mène à un actif critique, et quelle correction casse le chemin le plus court.
La Red Team automatisée est-elle sans risque pour la production ?
Prouver que la correction tient
Après chaque correction, Beareye rejoue l’attaque pour confirmer que le chemin est bien fermé. L’évolution du nombre de chemins critiques ouverts puis fermés devient un indicateur simple de la baisse du risque, exploitable dans les rapports de direction.
Quelle part des attaques simulées vos défenses arrêtent-elles ?
Au premier passage, 64 % des techniques simulées avec Beareye n’étaient ni bloquées ni détectées. Après correction, le rejeu des mêmes scénarios a ramené cette part à 7 %. C’est cet écart, mesuré sur les mêmes tests et non estimé, qui prouve que la remédiation tient.
Données agrégées et anonymisées issues de Beareye, Red Team automatisée (BAS/CART) : 20 organisations, sur deux ans. Comparaison avant et après correction sur les mêmes tests et les mêmes périmètres.
Sources et références
Sources consultées le . Signaler une erreur : contact+site@bearops.fr
Questions fréquentes
Qu’est-ce que le BAS et le CART ?
Le BAS (breach and attack simulation) simule automatiquement des attaques, à partir de techniques connues comme celles répertoriées dans le référentiel public MITRE ATT&CK, pour vérifier si les défenses tiennent. Le CART (continuous automated red teaming) rejoue cette logique en continu. Beareye combine les deux pour une validation offensive permanente de votre exposition.
La Red Team automatisée remplace-t-elle un pentest humain ?
Non. Elle maintient la validation entre deux pentests, sur tout le périmètre et en continu. Le pentest humain garde sa valeur pour l’exploration en profondeur et le jugement. Les deux approches sont complémentaires, pas concurrentes.
Est-il risqué de lancer ces simulations en production ?
La Red Team automatisée de Beareye applique une approche non destructive, un périmètre défini et des garde-fous, pour prouver l’exploitabilité sans perturber l’activité.
Quelle différence avec un simple scanner ?
Un scanner signale des vulnérabilités isolées. La Red Team automatisée les enchaîne pour reconstituer un chemin d’attaque complet, avec rebond entre actifs, et confirme l’exploitabilité réelle. Elle prouve ce qu’un attaquant ferait, pas seulement ce qui existe.
Voyez ce qu’un attaquant exploiterait chez vous
Une démonstration montre comment la Red Team automatisée de Beareye reconstitue un chemin d’attaque sur un environnement de test, puis le rejoue après correction.